Die kurze Antwort auf die Frage, wie Sie sicher im Internet unterwegs sind: Fünf Maßnahmen stoppen die meisten Angriffe. Lange, einzigartige Passwörter in einem Passwort-Manager, Passkeys oder eine Authenticator-App statt SMS-Codes, automatische Updates auf jedem Gerät, bewusstes Misstrauen gegenüber jeder Nachricht, die Druck aufbaut, und eine physische Abdeckung über den Kameras, die Sie gerade nicht nutzen. Die ersten vier erledigen Sie in den Software-Einstellungen. Die fünfte ist Hardware, und genau sie fehlt in fast jedem Sicherheitsratgeber.
Dieser Ratgeber richtet sich an Berufstätige, die Informationen bei sich tragen, an denen andere Interesse haben: Führungskräfte auf Geschäftsreise, Journalistinnen und Journalisten, die ihre Quellen schützen, Beschäftigte im Gesundheitswesen mit Zugriff auf Patientendaten, Anwältinnen und Anwälte mit Berufsgeheimnis und alle, die aus Hotelzimmern und Flughafen-Lounges an Videocalls teilnehmen. Das Bedrohungsmodell ist entscheidend. Was für Gelegenheitssurfer paranoid klingt, ist Routine, wenn ein einziges kompromittiertes Gerät eine Kundenliste oder eine vertrauliche Quelle preisgibt.
Das Ausmaß ist gut dokumentiert. In den USA meldeten Verbraucher der Federal Trade Commission (FTC) 2025 rund 3 Millionen Betrugsfälle mit 15,9 Milliarden Dollar gemeldetem Schaden. Das Internet Crime Complaint Center des FBI (IC3) verzeichnete im selben Jahr 1.008.597 Beschwerden und 20,877 Milliarden Dollar Schaden, 26 % mehr als 2024. In Deutschland beschreibt das Bundeskriminalamt in seinem Bundeslagebild Cybercrime ein ebenso hohes Bedrohungsniveau. Gemeldete Fälle sind nur die Spitze, die tatsächlichen Zahlen liegen höher. Neben den Gewohnheiten für Konten und Netzwerke unten schließen die Privacy-Hüllen von Spy-Fy mit integriertem Kameraschutz die eine Lücke, die Software nicht schließen kann.
Sicherheit im Internet funktioniert in vier Schichten
Sicherheit im Internet ist das Zusammenspiel von Gewohnheiten und Einstellungen, die Ihre Konten, Geräte, Daten und Ihr physisches Umfeld vor Menschen schützen, die Sie bestehlen, sich als Sie ausgeben oder Sie beobachten wollen. Es ist kein Produkt, das Sie einmal kaufen. Es ist eine Konfiguration, die Sie einrichten, und eine Handvoll Reflexe, die Sie trainieren.
Sinnvolle Arbeit teilt sich in vier Schichten. Die meisten Ratgeber behandeln die ersten drei und hören dann auf.
- Konten: Passwörter, Passkeys, Mehr-Faktor-Authentifizierung (MFA, ein zweiter Identitätsnachweis zusätzlich zum Passwort), Wiederherstellungsoptionen und Überwachung von Datenlecks.
- Geräte: Updates für Betriebssystem und Browser, App-Berechtigungen, Festplattenverschlüsselung und Sperrbildschirm.
- Netzwerk: Router-Einstellungen zu Hause, Verhalten in öffentlichen WLANs, öffentliche Ladestationen sowie die Wahl Ihres VPN (ein Dienst, der Ihren Datenverkehr verschlüsselt und über einen Anbieter Ihrer Wahl leitet) und Ihres DNS (der Dienst, der eine Webadresse in eine Serveradresse übersetzt).
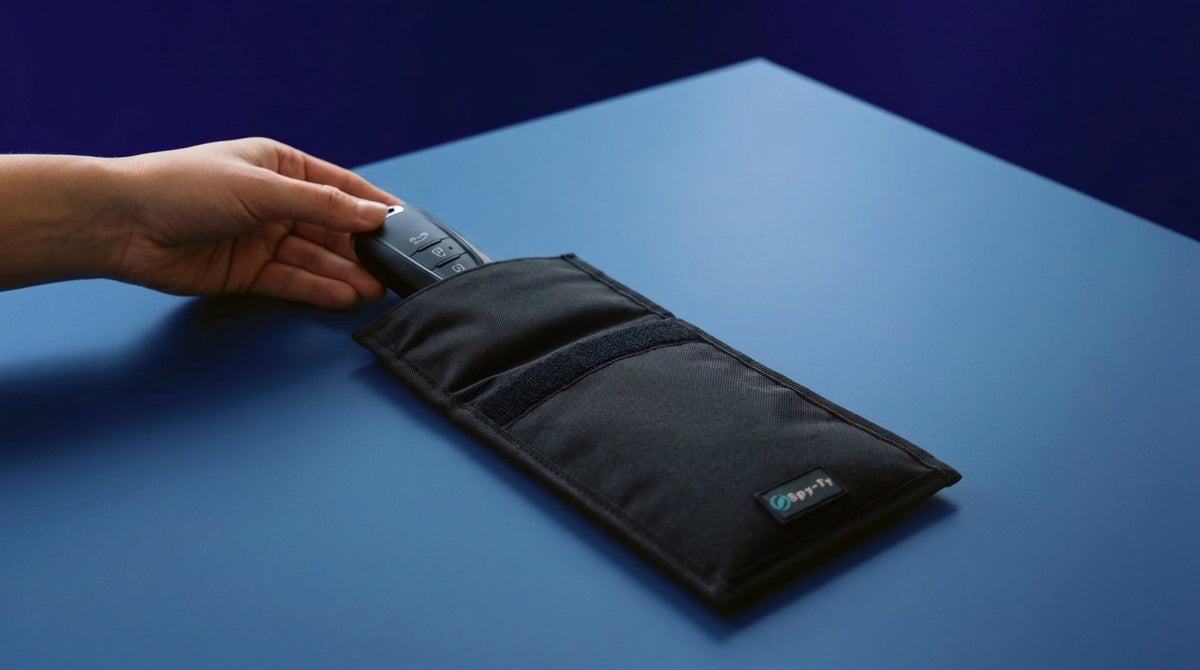
- Physisch: was Ihre Kamera sieht, was Ihr Mikrofon hört, was die Person hinter Ihnen im Flugzeug mitlesen kann und was ein kontaktloses Lesegerät aus Ihrer Geldbörse auslesen kann.
In der vierten Schicht liegt die Arbeit von Spy-Fy, und sie ist die einzige, die kein Softwarefehler aushebeln kann. Eine Berechtigung kann durch Malware oder einen versehentlichen Tipp umgeschaltet werden. Ein Schieber über einer Linse ist eine mechanische Tatsache.
Sicher im Internet mit vier Grundgewohnheiten
Sicheres Surfen beruht auf vier Gewohnheiten, die genau die Angriffswege blockieren, die tatsächlich genutzt werden. Der Data Breach Investigations Report von Verizon (DBIR, eine jährliche Analyse realer Datenpannen) sieht den menschlichen Faktor bei 62 % der Sicherheitsvorfälle und Phishing bei 16 % als ersten Einstiegspunkt. Wer Passwörter, Anmeldung, Updates und den Umgang mit Nachrichten in Ordnung bringt, nimmt Angreifern den größten Teil dieser Angriffsfläche.
Lange Passwörter nutzen und nicht mehr regelmäßig wechseln
Der Maßstab kommt vom US-Standardisierungsinstitut NIST (SP 800-63B-4), und auch das deutsche Bundesamt für Sicherheit in der Informationstechnik (BSI) empfiehlt keinen regelmäßigen Passwortwechsel mehr. NIST verlangt mindestens 15 Zeichen, wenn das Passwort der einzige Faktor ist, mindestens 8 Zeichen hinter einer Mehr-Faktor-Authentifizierung und Unterstützung für Passwörter bis 64 Zeichen. Dienste sollen keine Zusammensetzungsregeln erzwingen (ein Großbuchstabe, eine Zahl, ein Sonderzeichen) und keinen periodischen Wechsel verlangen. Neue Passwörter müssen gegen eine Liste bekannter und geleakter Passwörter geprüft werden, und Passwort-Manager sowie automatisches Ausfüllen müssen erlaubt sein.
Praktisch heißt das: Nutzen Sie einen Passwort-Manager, erzeugen Sie für jedes Konto eine eigene lange Passphrase und ändern Sie Passwörter nie nach Kalender. Ändern Sie sie, wenn es einen Grund gibt, etwa eine Benachrichtigung über ein Datenleck.
Wo immer möglich auf Passkeys umsteigen
Ein Passkey ist ein kryptografischer Schlüssel, der auf Ihrem Gerät gespeichert ist und mit Face ID, Touch ID oder Ihrem Geräte-Code entsperrt wird. Er lässt sich nicht in eine gefälschte Anmeldeseite eintippen und ist deshalb resistent gegen Phishing. Die FIDO Alliance (das Branchengremium hinter dem Standard) schätzt, dass 7 Milliarden Passkeys im Einsatz sind und 75 % der befragten Verbraucher mindestens bei einem Konto einen Passkey aktiviert haben. Laut ihrem Passkey Index laufen 36 % der erfolgreichen Anmeldungen über einen Passkey, und Passkey-Anmeldungen gelingen in 93 % der Fälle, gegenüber 78 % bei Passwörtern mit klassischer Mehr-Faktor-Authentifizierung. Alle Teilnehmer, die Phishing gemessen haben, verzeichneten nach der Einführung von Passkeys weniger erfolgreiche Angriffe.
Wo es keine Passkeys gibt, nutzen Sie eine Authenticator-App oder einen Hardware-Schlüssel statt SMS-Codes, denn diese sind nicht phishing-resistent. Lesen Sie niemals einen Code am Telefon vor. Seriöse Organisationen fragen nicht danach.
Jedes Gerät auf einer unterstützten Version halten
Updates schließen die Lücken, die Angreifer kaufen und wiederverwenden. Aktivieren Sie automatische Updates für Betriebssystem, Browser und Apps auf jedem Gerät, auch auf Tablets und Smartwatches, und nutzen Sie auf Ihrem iPhone die neueste iOS-Version. Windows 10 erhält seit dem 14. Oktober 2025 keine regulären Sicherheitsupdates mehr. Nur Geräte im Programm Extended Security Updates (ESU) für Privatkunden (Version 22H2) erhalten noch kritische und wichtige Patches, und Microsoft betreibt dieses Programm inzwischen bis zum 12. Oktober 2027. Eine Anmeldung ist bis zu diesem Datum möglich, und bereits angemeldete Geräte bleiben ohne weiteres Zutun bis zum 12. Oktober 2027 abgedeckt.
Zeitdruck ist das Warnsignal
Fast jede Betrugsnachricht baut Zeitdruck auf: ein Konto, das gesperrt wird, ein Paket, das beim Zoll festhängt, eine Zahlung, die noch heute raus muss. Halten Sie inne, öffnen Sie die App der Organisation oder tippen Sie die Adresse selbst ein, und prüfen Sie jede Änderung von Bankdaten telefonisch über eine Nummer, die Sie schon vorher hatten. Das Schloss-Symbol in der Adresszeile beweist nur, dass die Verbindung verschlüsselt ist. Wem die Website gehört, beweist es nicht, und Betrüger kaufen Zertifikate so leicht wie alle anderen.
Wohin das Geld tatsächlich fließt
Betrug folgt vorhersehbaren Kanälen, und wer sie kennt, weiß, welche Gewohnheiten Vorrang haben. Laut FTC verursachten Anlagebetrug in den USA rund die Hälfte der gemeldeten Schäden (7,9 Milliarden Dollar), während Betrug durch falsche Identitäten mit 1 Million Meldungen und 3,5 Milliarden Dollar Schaden am häufigsten gemeldet wurde. Soziale Medien sind der teuerste Kontaktweg, mit 2,1 Milliarden Dollar gemeldetem Schaden 2025, und fast 30 % der Geschädigten gaben an, dass der Betrug dort begann. Der IC3-Bericht erfasst Straftaten mit KI-Bezug wie Deepfakes und geklonte Stimmen mit 22.364 Beschwerden und 893.346.472 Dollar Schaden. Für Unternehmen verursachte CEO-Fraud (Business E-Mail Compromise, bei dem sich ein Angreifer per E-Mail als Führungskraft oder Lieferant ausgibt, um eine Zahlung umzuleiten) 3,046 Milliarden Dollar Schaden in 24.768 Fällen, rund 123.000 Dollar pro Fall. Dieselben Maschen sind in Deutschland verbreitet.
Die Tabelle zeigt pro Schicht die Maßnahme, die auch unter Druck hält. Zwei Begriffe vorab: Ein USB-Datenblocker ist ein kleiner Adapter, der Strom durchlässt, aber die Datenleitungen trennt. Eine RFID-Blockerkarte schirmt die kontaktlosen Chips in Bankkarten und Ausweisen ab.
| Schicht | Hauptbedrohung | Maßnahme, die wirklich hilft |
|---|---|---|
| Konten | Diebstahl von Zugangsdaten, gefälschte Anmeldeseiten | Passkeys, Passwort-Manager, Authenticator-App |
| Geräte | Ungepatchte Lücken, Apps mit zu vielen Rechten | Automatische Updates, Berechtigungen prüfen, unterstütztes Betriebssystem |
| Netzwerk | Feindliches WLAN, manipulierte Ladestationen | Mobiler Hotspot, kostenpflichtiges und geprüftes VPN, USB-Datenblocker |
| Zahlungen | Rechnungsbetrug, geklonte Stimmen | Rückruf über eine Nummer, die Sie bereits hatten |
| Physisch | Zugriff auf Kamera und Mikrofon, Auslesen von Karten | Kameraschieber, RFID-Blockerkarte |
Die Zehn-Minuten-Sicherheitscheckliste
Gehen Sie die Liste der Reihe nach auf Ihrem Haupt-Smartphone und Laptop durch und wiederholen Sie sie einmal pro Quartal. Nichts davon erfordert ein Abo oder technisches Wissen.
- Installieren Sie einen Passwort-Manager und lassen Sie zuerst für Ihr E-Mail-Konto eine Passphrase mit mindestens 15 Zeichen erzeugen. Ihre E-Mail ist der Generalschlüssel zu allem anderen.
- Aktivieren Sie Passkeys bei jedem Dienst, der sie anbietet, beginnend mit Apple, Google, Microsoft und Ihrer Bank.
- Stellen Sie verbleibende SMS-Codes auf eine Authenticator-App oder einen Hardware-Schlüssel um.
- Aktivieren Sie automatische Updates für Betriebssystem, Browser und Apps auf jedem Gerät, auch auf Tablets und Smartwatches.
- Öffnen Sie die Berechtigungslisten für Kamera und Mikrofon und entziehen Sie jeder App den Zugriff, die ihn nicht braucht. Auf dem iPhone finden Sie das unter Einstellungen > Datenschutz & Sicherheit, auf dem Mac unter Systemeinstellungen > Datenschutz & Sicherheit.
- Prüfen Sie Ihre E-Mail-Adresse bei einem seriösen Dienst für Datenleck-Warnungen, etwa dem Identity Leak Checker des Hasso-Plattner-Instituts, und ändern Sie jedes Passwort, das dort auftaucht.
- Ändern Sie das Admin-Passwort Ihres Routers und prüfen Sie, ob WPA3 oder WPA2 aktiv ist (die Verschlüsselungsstandards für WLAN).
- Prüfen Sie, was auf Ihren wichtigsten Social-Media-Konten öffentlich ist, besonders Geburtsdaten, Wohnadressen und Reisedaten.
- Verwenden Sie auf Ihrem Smartphone einen Code mit mindestens sechs Ziffern und schalten Sie Nachrichtenvorschauen auf dem Sperrbildschirm aus.
- Bringen Sie eine physische Abdeckung an der Kamera an, die Sie für Videocalls nutzen, und schließen Sie sie nach jedem Call.
Das Risiko, das die meisten Ratgeber auslassen
Camfecting bedeutet, die Kontrolle über eine Webcam oder eine Handykamera zu übernehmen, ohne dass der Besitzer es merkt, meist über Malware, die sich bereits auf dem Gerät eingenistet hat. Das Entscheidende: Es ist darauf ausgelegt, unsichtbar zu bleiben. Angriffswerkzeuge sind so geschrieben, dass sie nicht auffallen, und bei vielen Laptops hängt die Kontrollleuchte an derselben Software, die der Angreifer kompromittiert hat. Apple gibt zwar an, dass die eingebaute Kamera eines Mac nicht ohne Kontrollleuchte aktiviert werden kann. Eine ausgeschaltete LED als Beweis zu nehmen, dass nichts aufzeichnet, bleibt trotzdem eine Vermutung, keine Schutzmaßnahme.
Gezielte Spyware ist für diese Zielgruppe keine Theorie. Apple hat Warnungen vor Söldner-Spyware an Nutzer in 110 Ländern verschickt, als Hinweis auf dem Sperrbildschirm und in den Einstellungen, per E-Mail von threat-notifications@email.apple.com und als Banner auf account.apple.com. Laut Financial Times und TechCrunch ging ab dem 29. Oktober 2026 eine weitere Welle an Nutzer in 99 Ländern, und Apples eigenes Support-Dokument nennt inzwischen mehr als 150 Länder insgesamt. Apple rät Betroffenen, den Blockierungsmodus zu aktivieren und sich Hilfe von Fachleuten zu holen, etwa bei der rund um die Uhr erreichbaren Digital Security Helpline von Access Now, und gibt an, keinen bestätigten Fall einer erfolgreichen Söldner-Spyware-Infektion auf einem Gerät mit aktivem Blockierungsmodus zu kennen.
Der Schutz auf Hardware-Ebene wird besser. Memory Integrity Enforcement, der dauerhaft aktive Speicherschutz in allen iPhone-17-Modellen und dem iPhone Air mit Chips der A19-Klasse, deckt den Kernel und mehr als 70 Prozesse ab und macht genau diese Art von Angriff deutlich teurer. Der Schutz ist an diese Chips gebunden, ältere iPhones haben ihn nicht. An der Grundrechnung ändert das nichts: Software senkt die Wahrscheinlichkeit, eine geschlossene Abdeckung senkt die Möglichkeit auf null. Eine Linse mit Schieber davor hat nichts zu übertragen.
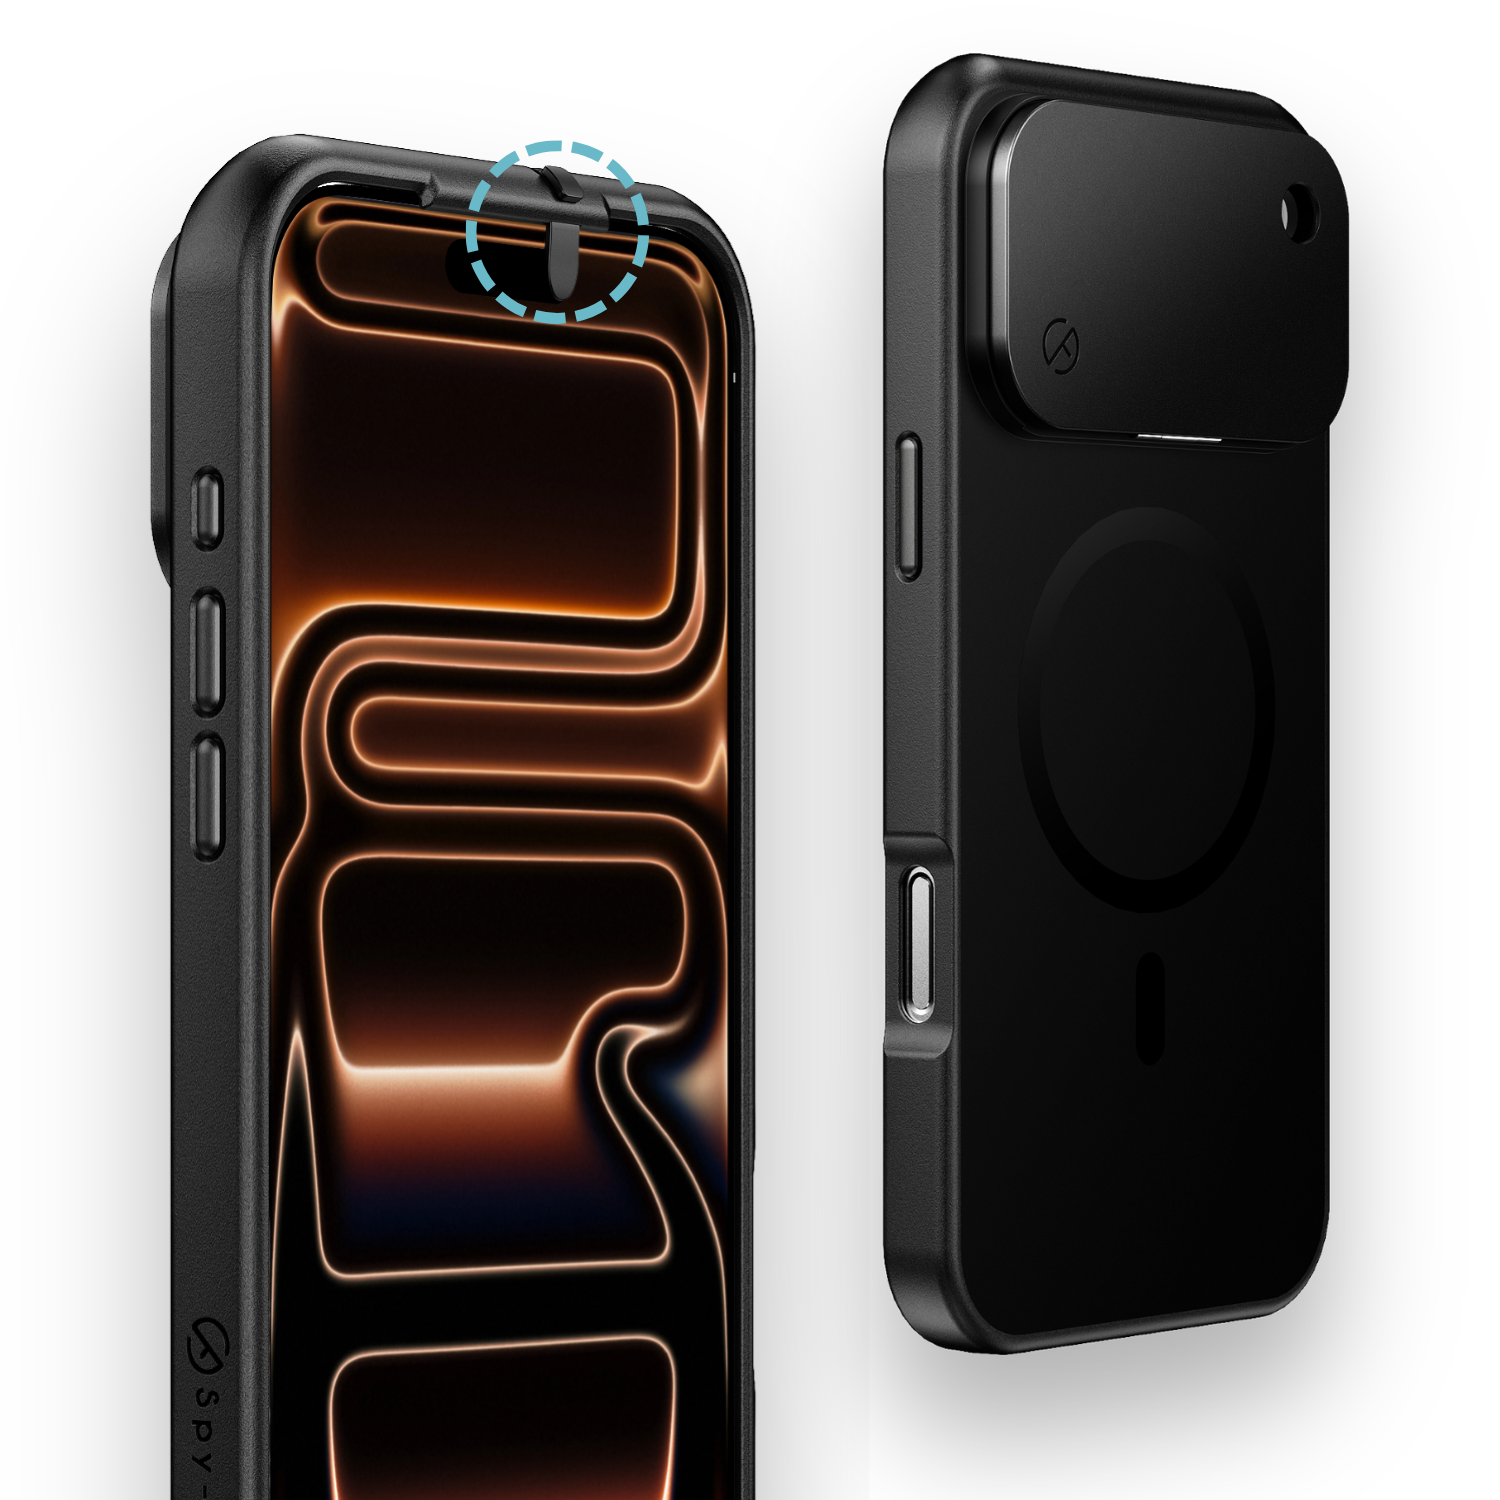
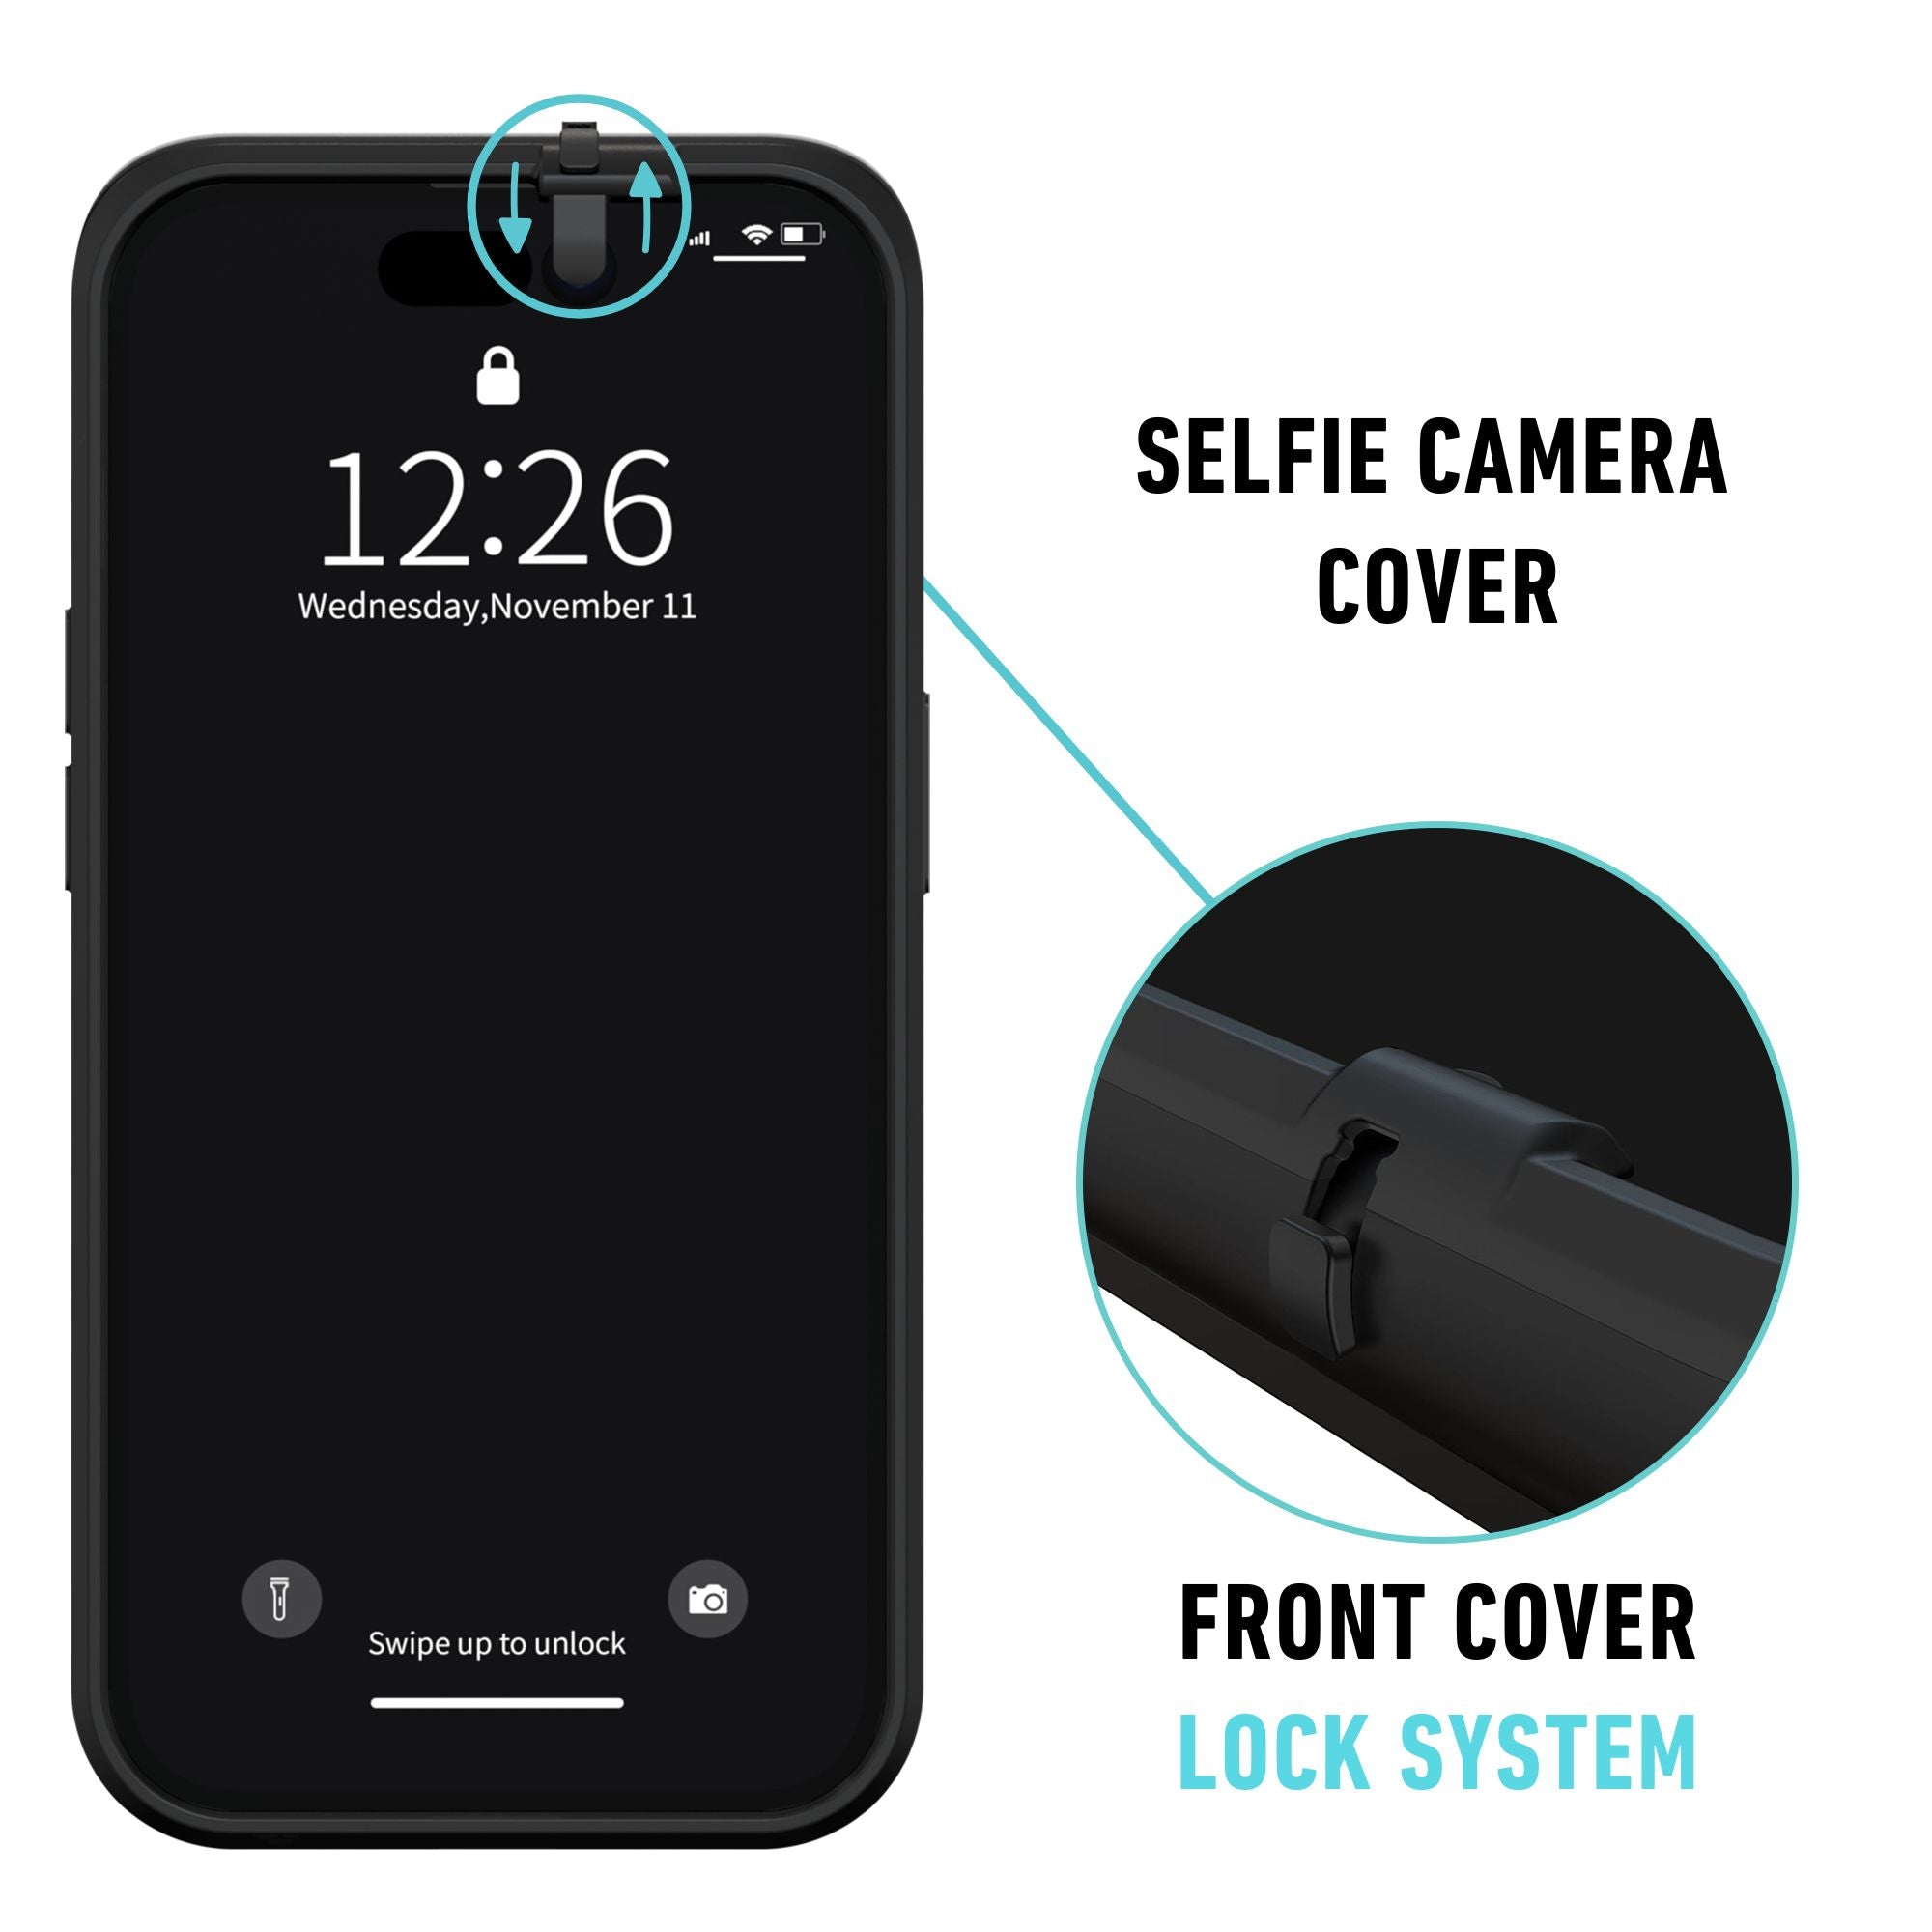
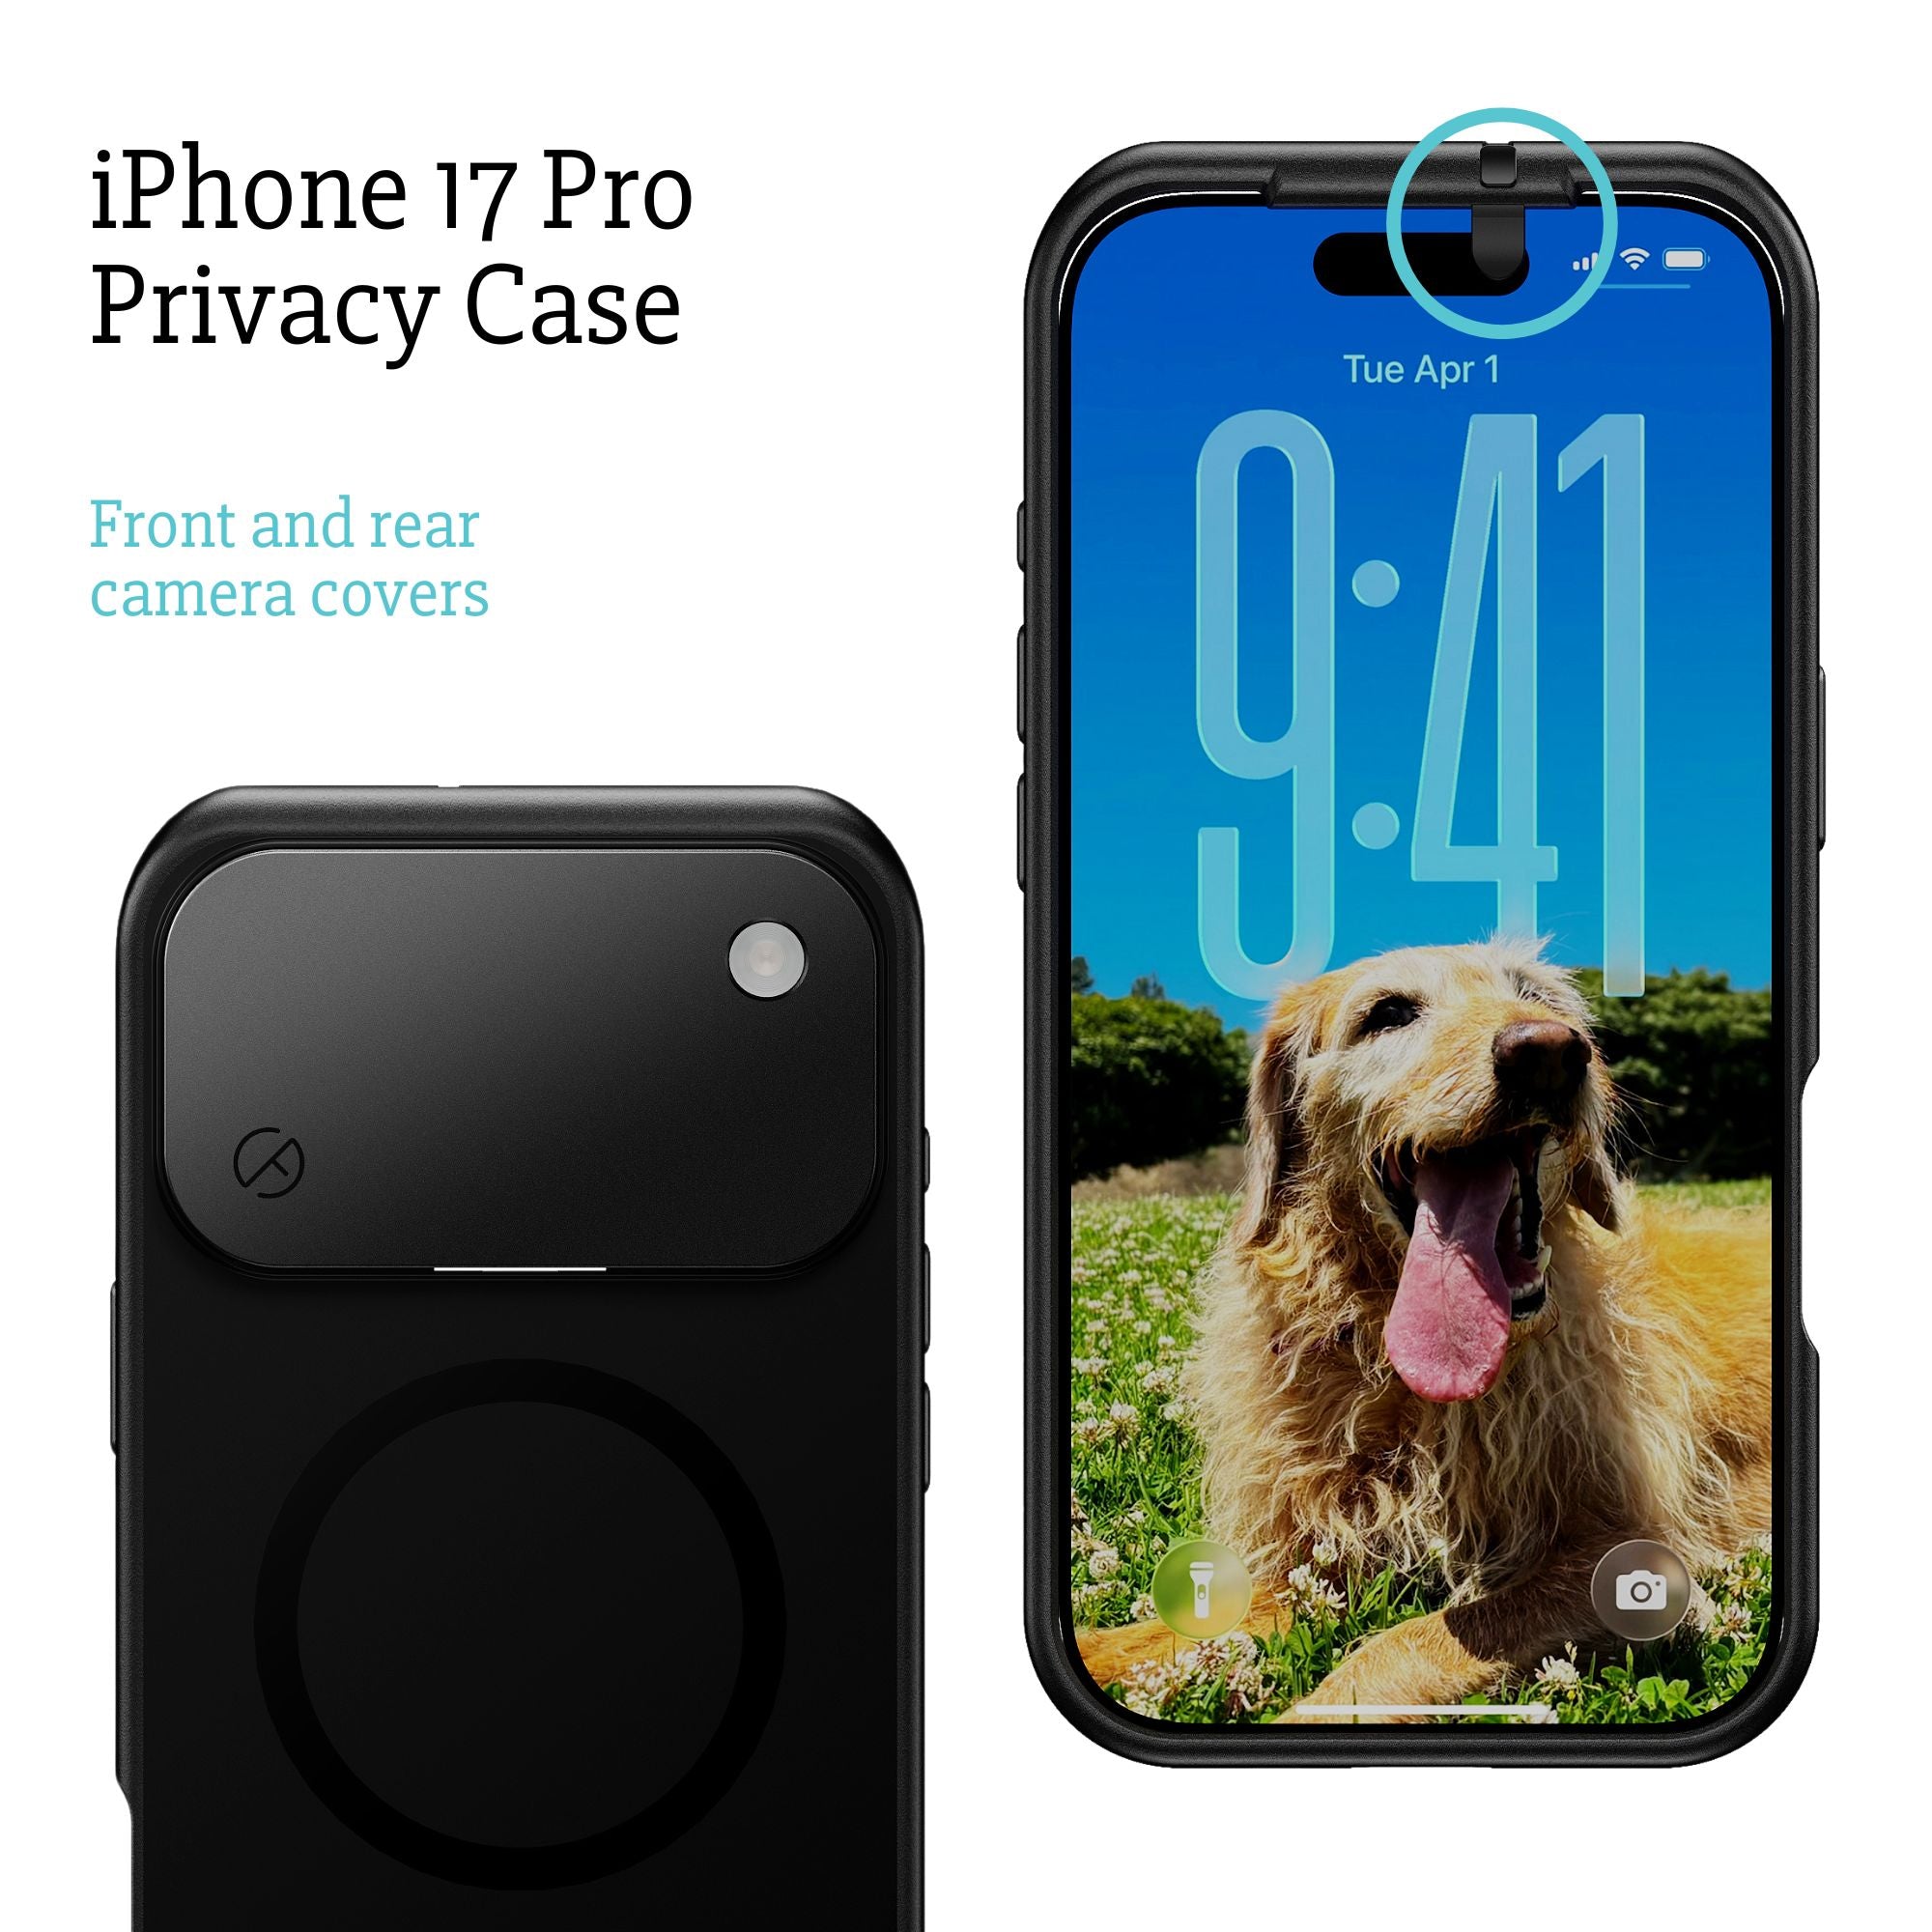
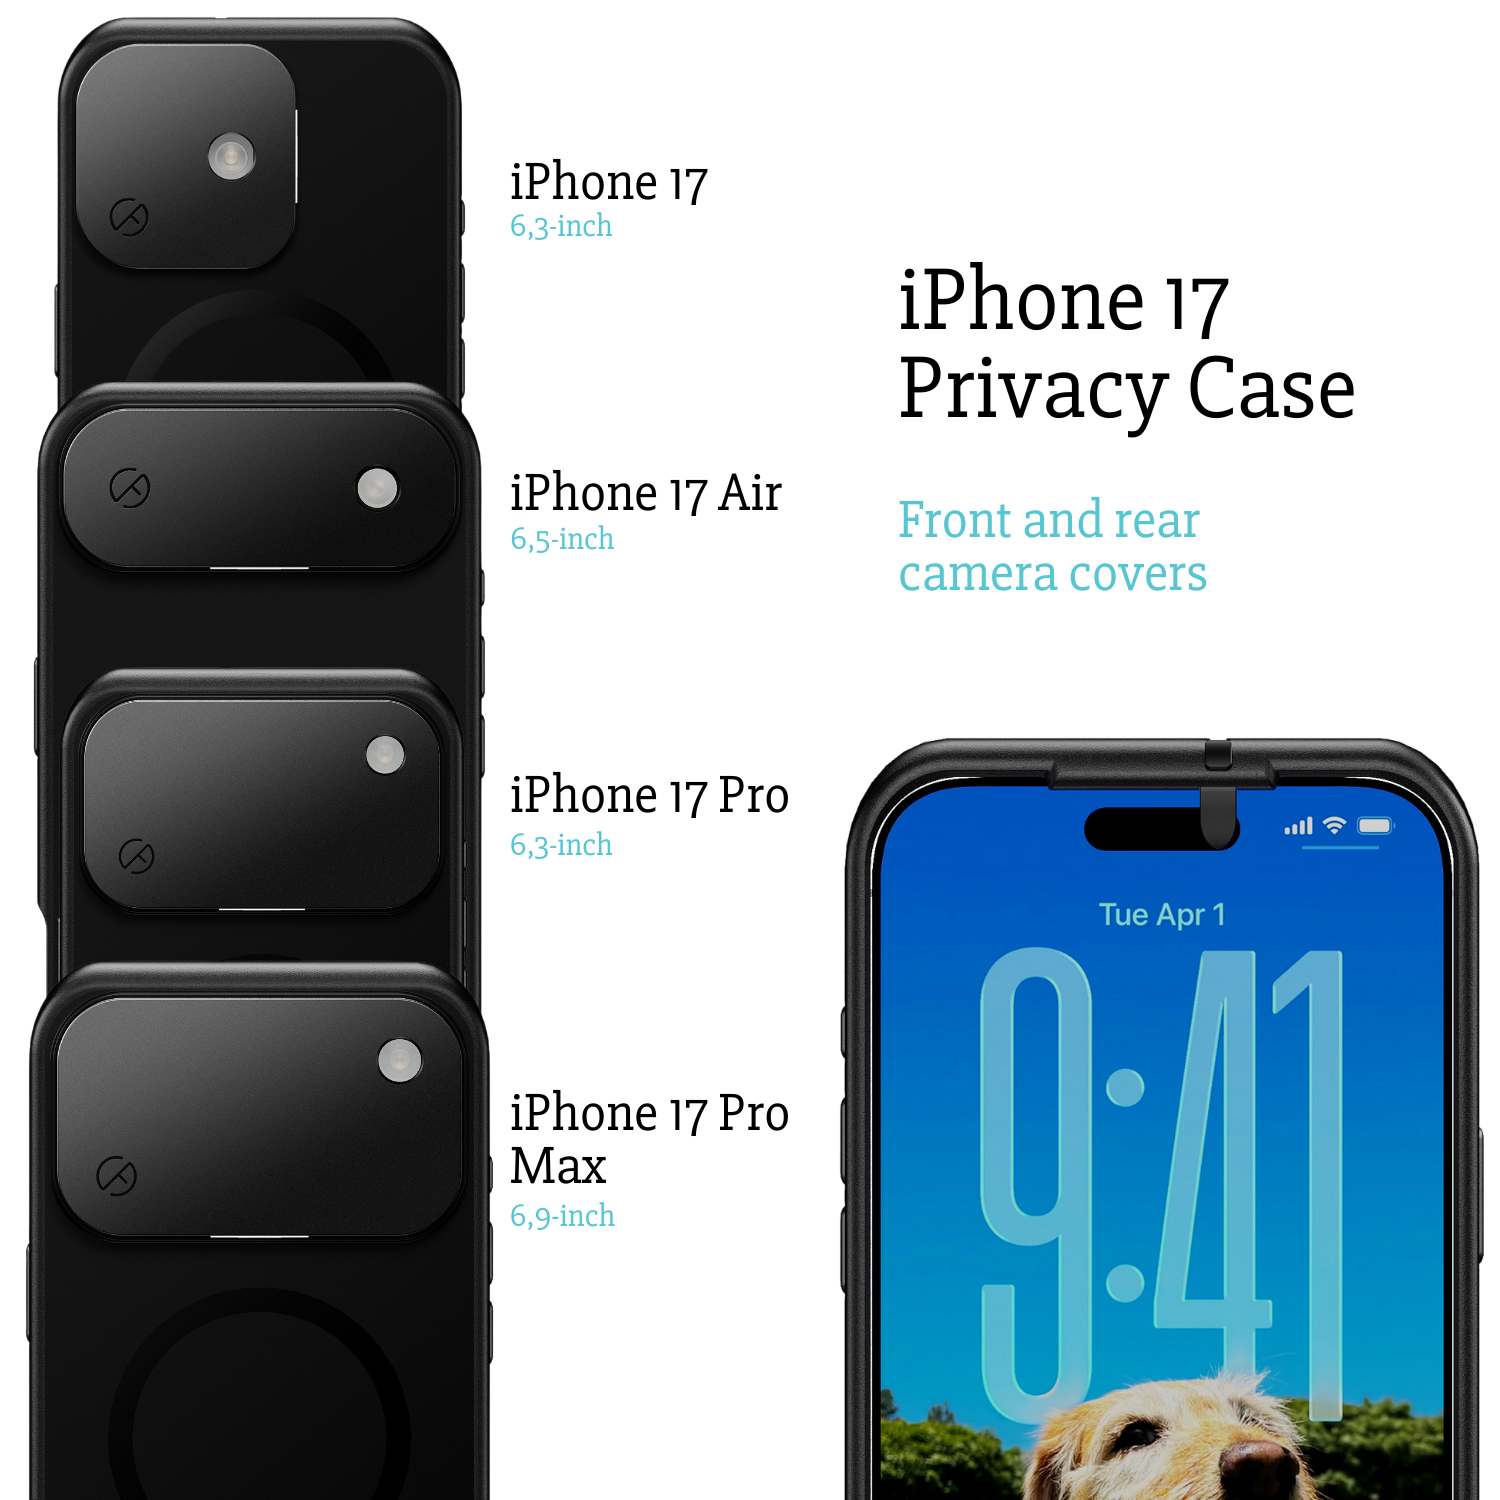
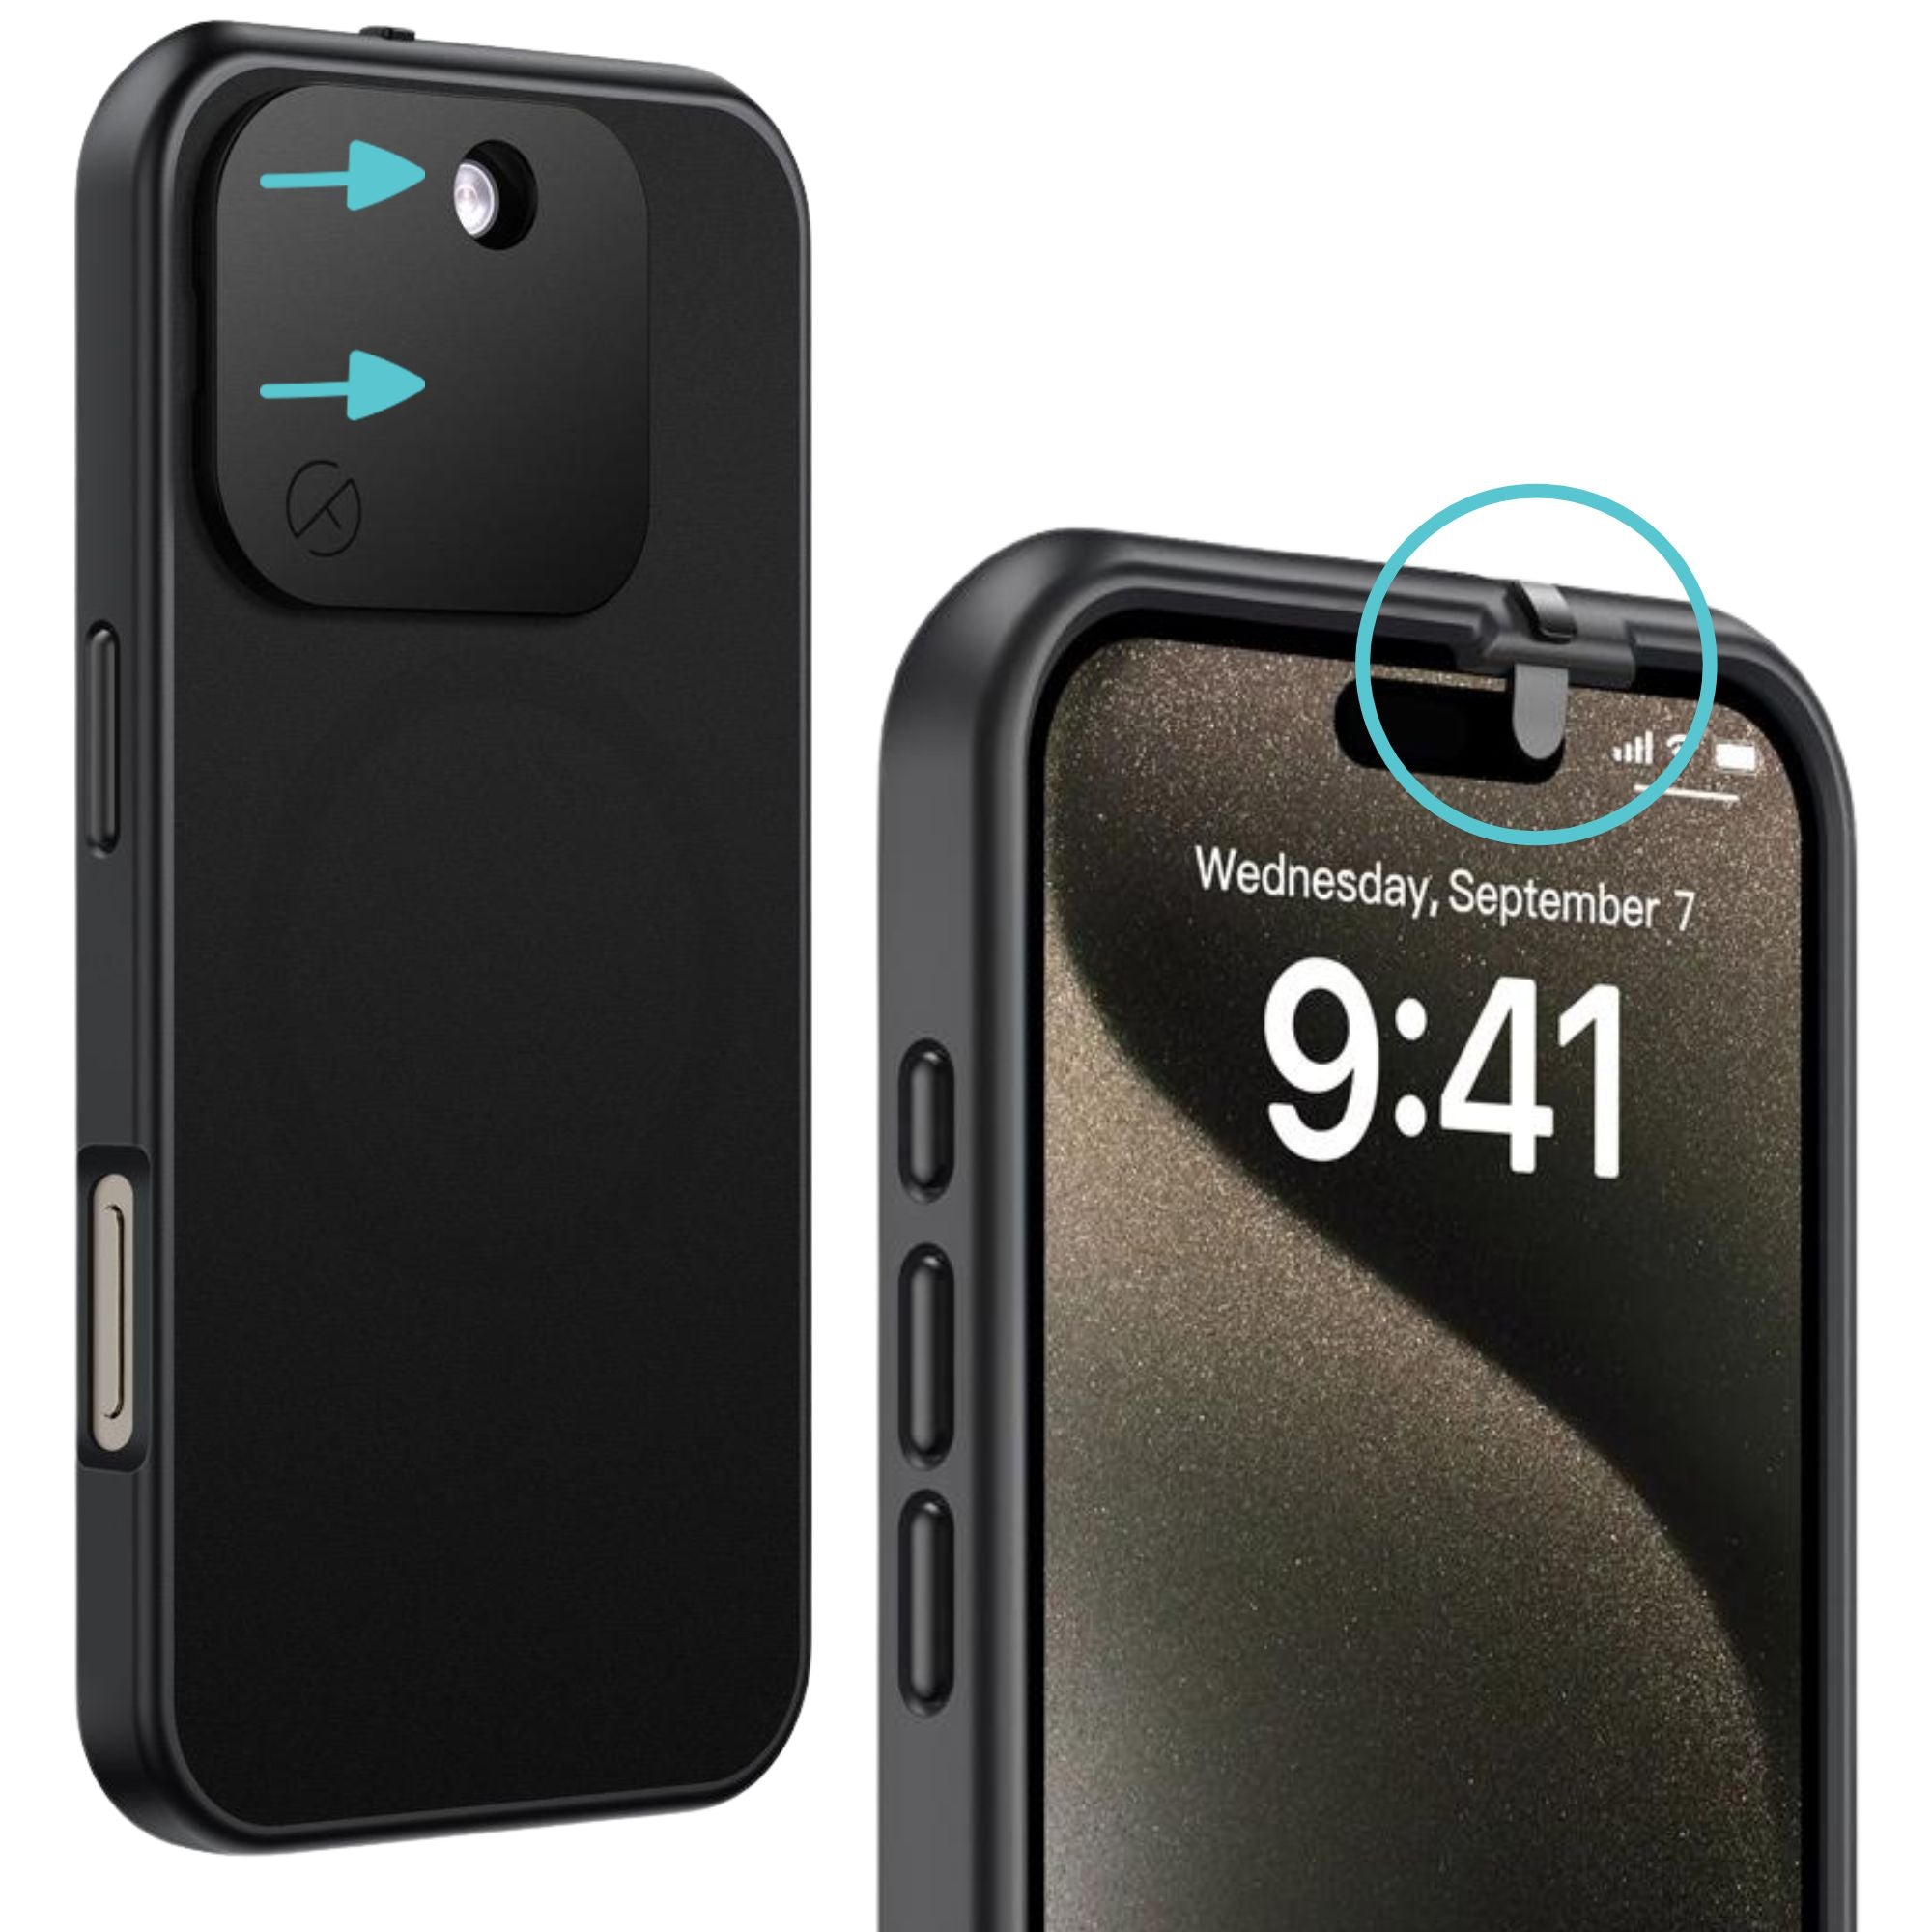
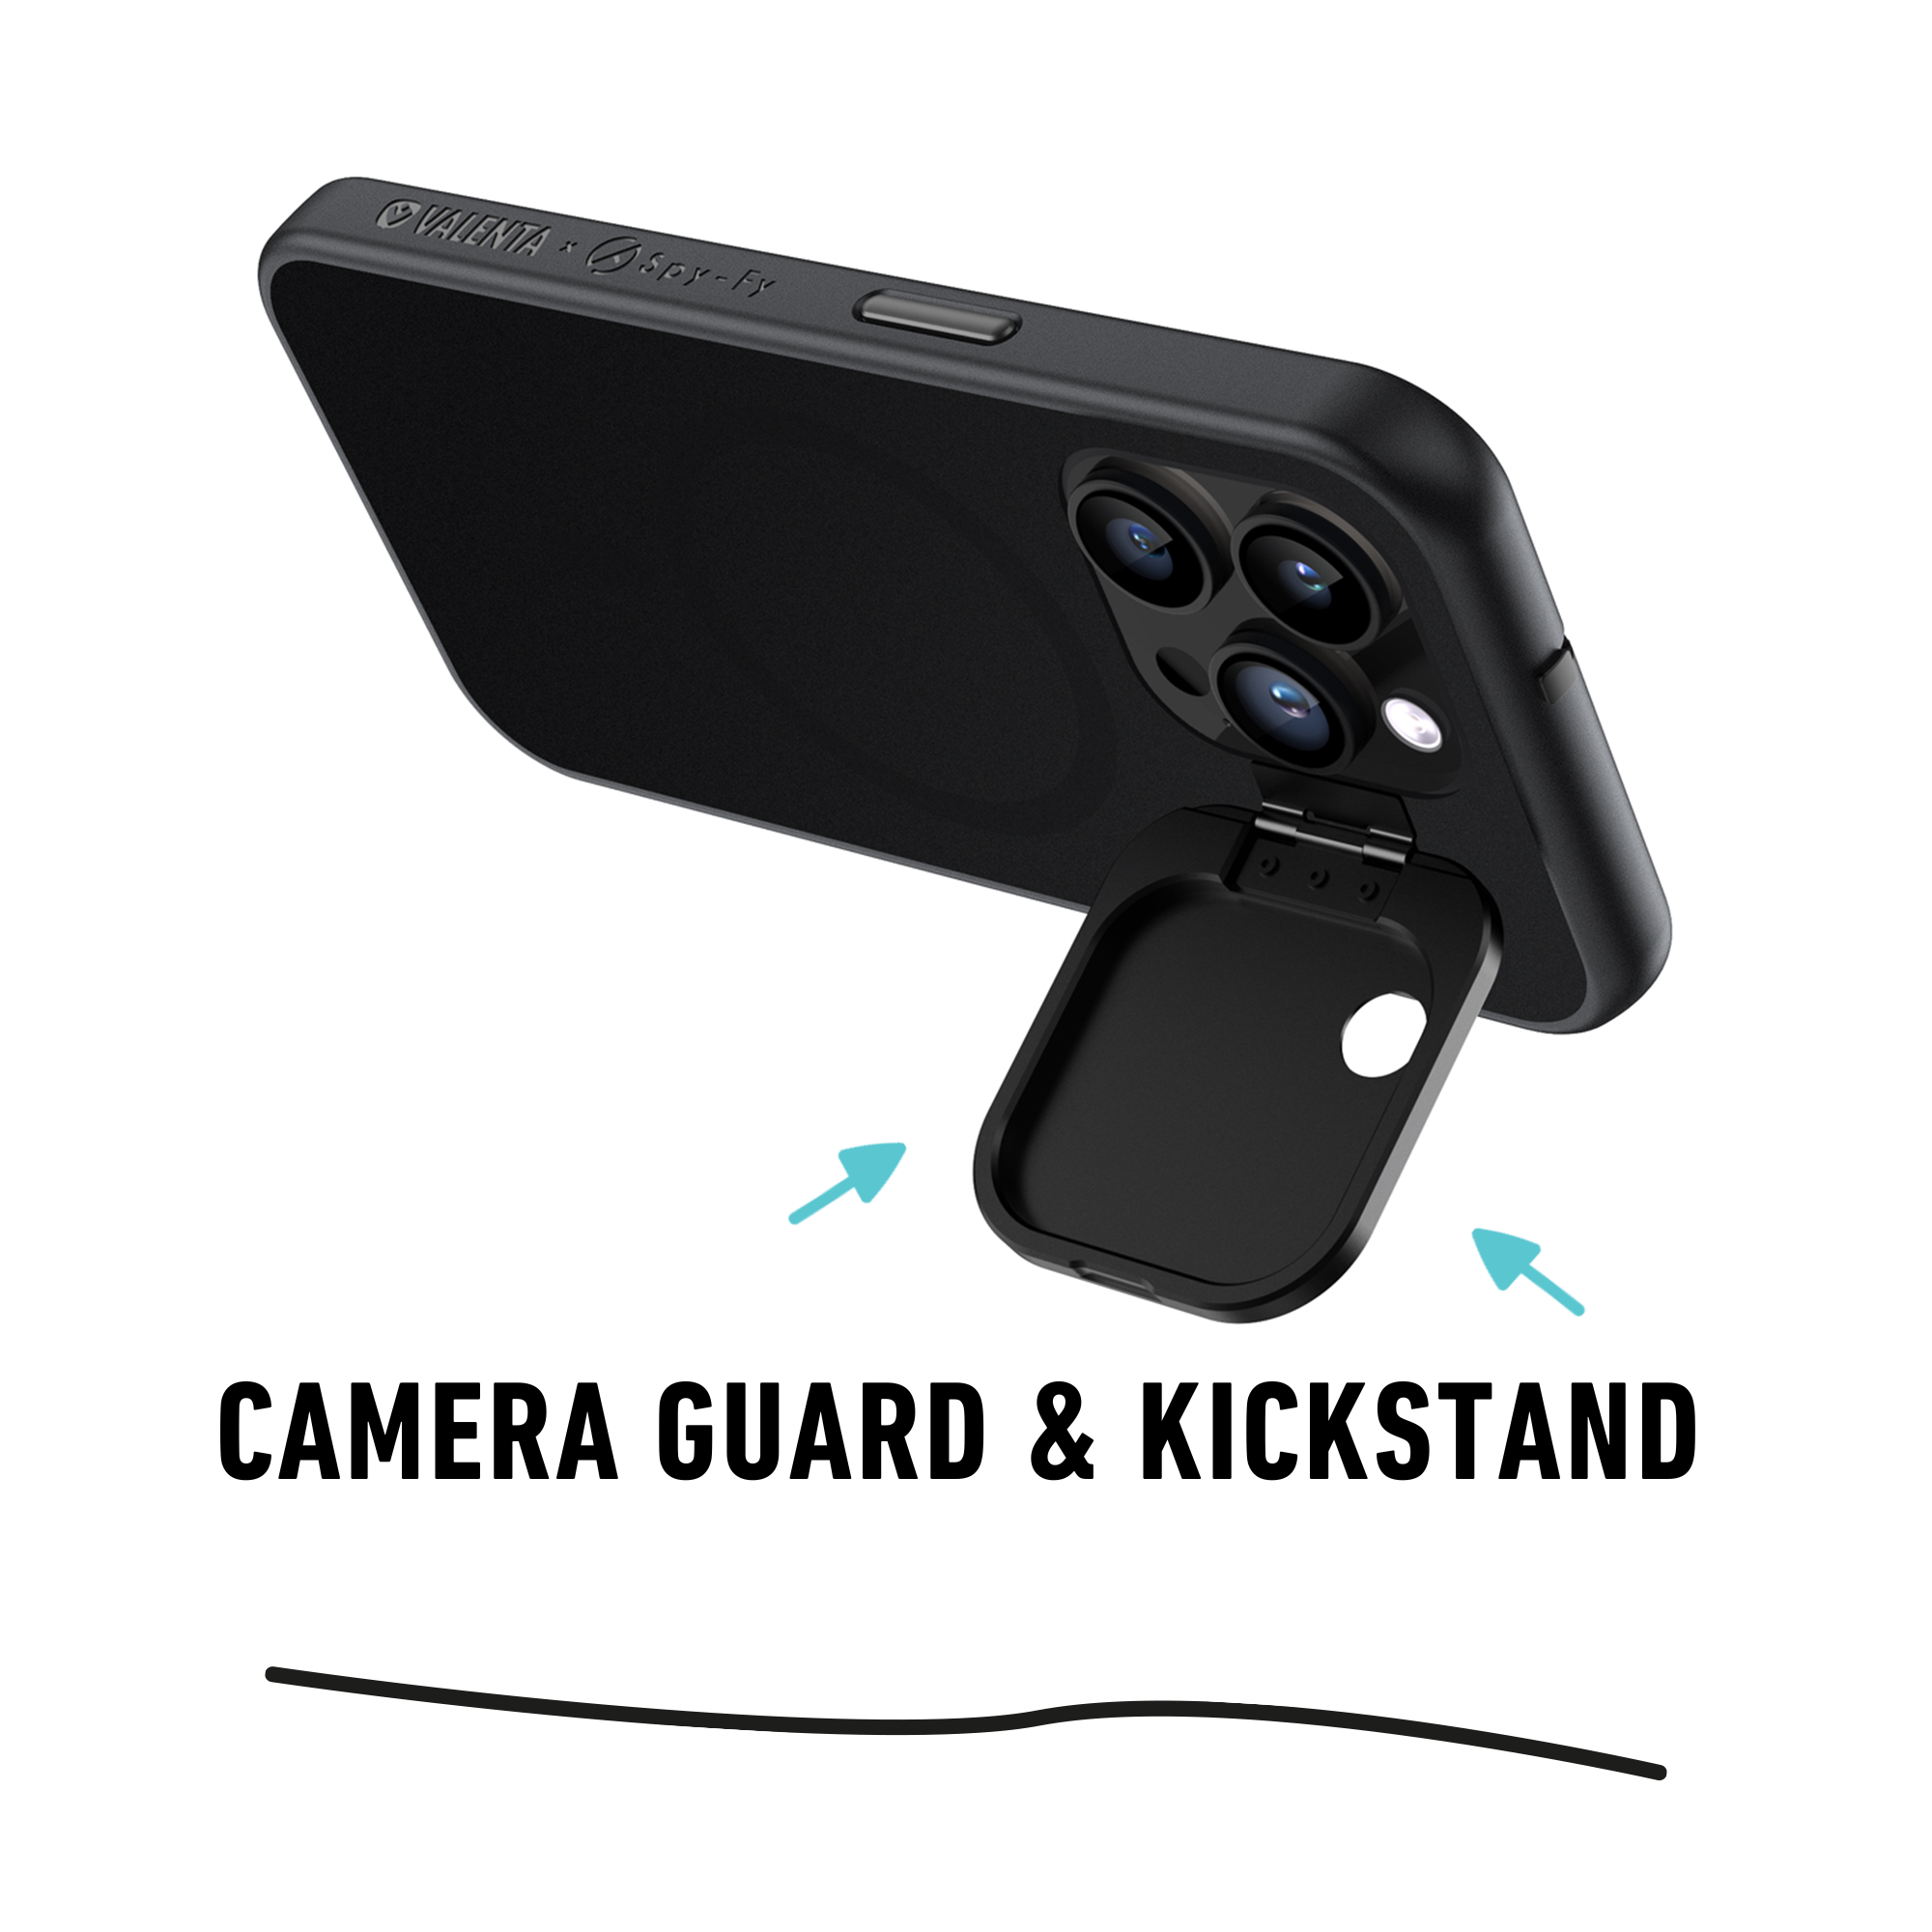
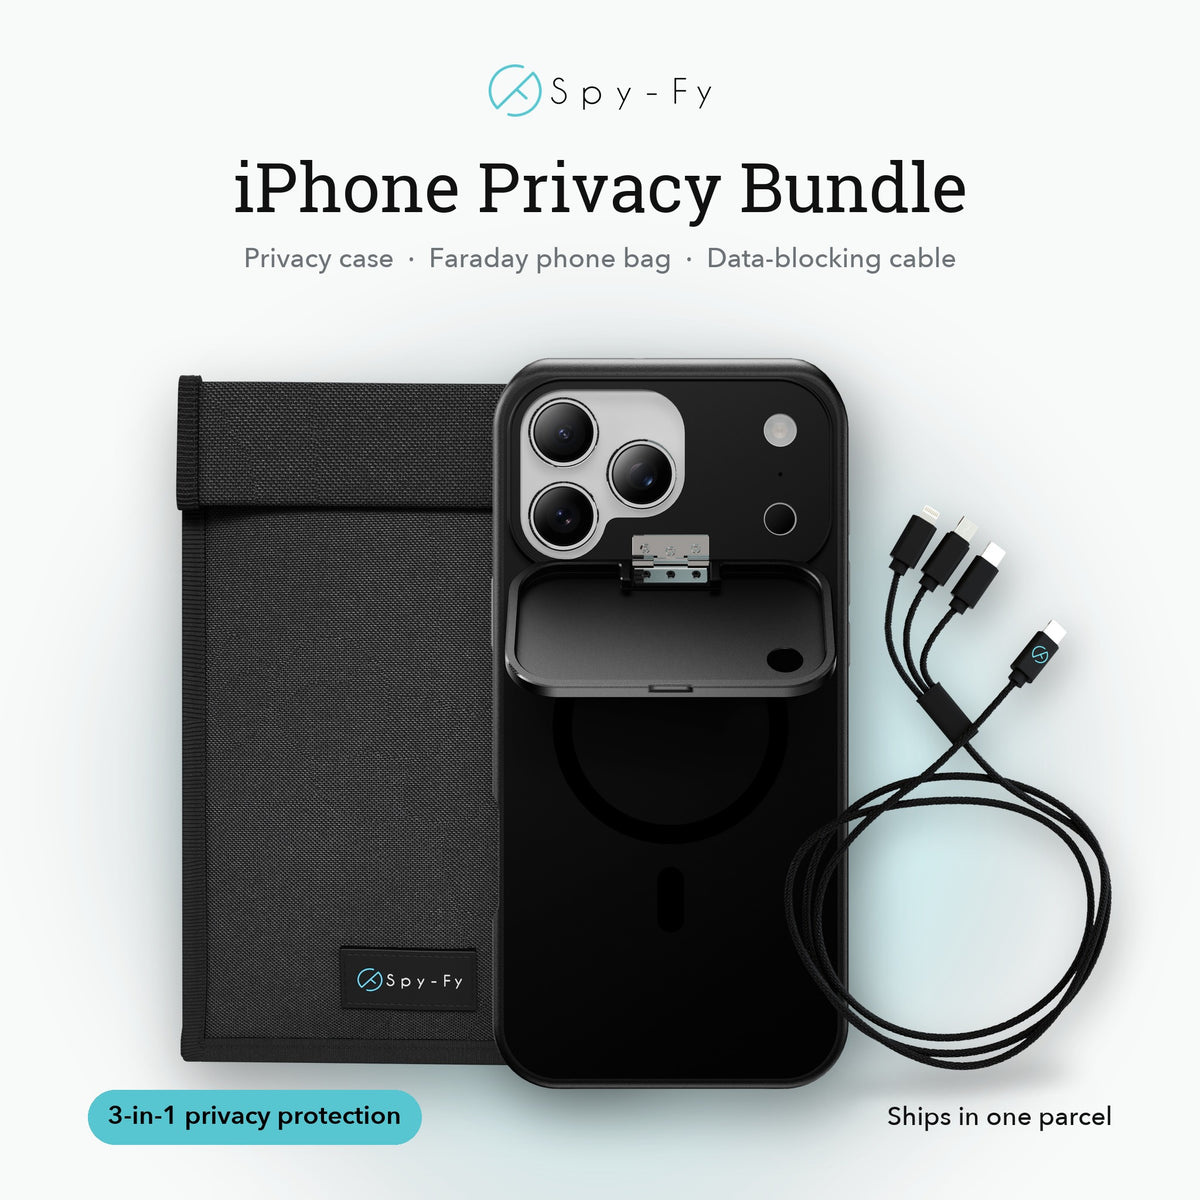
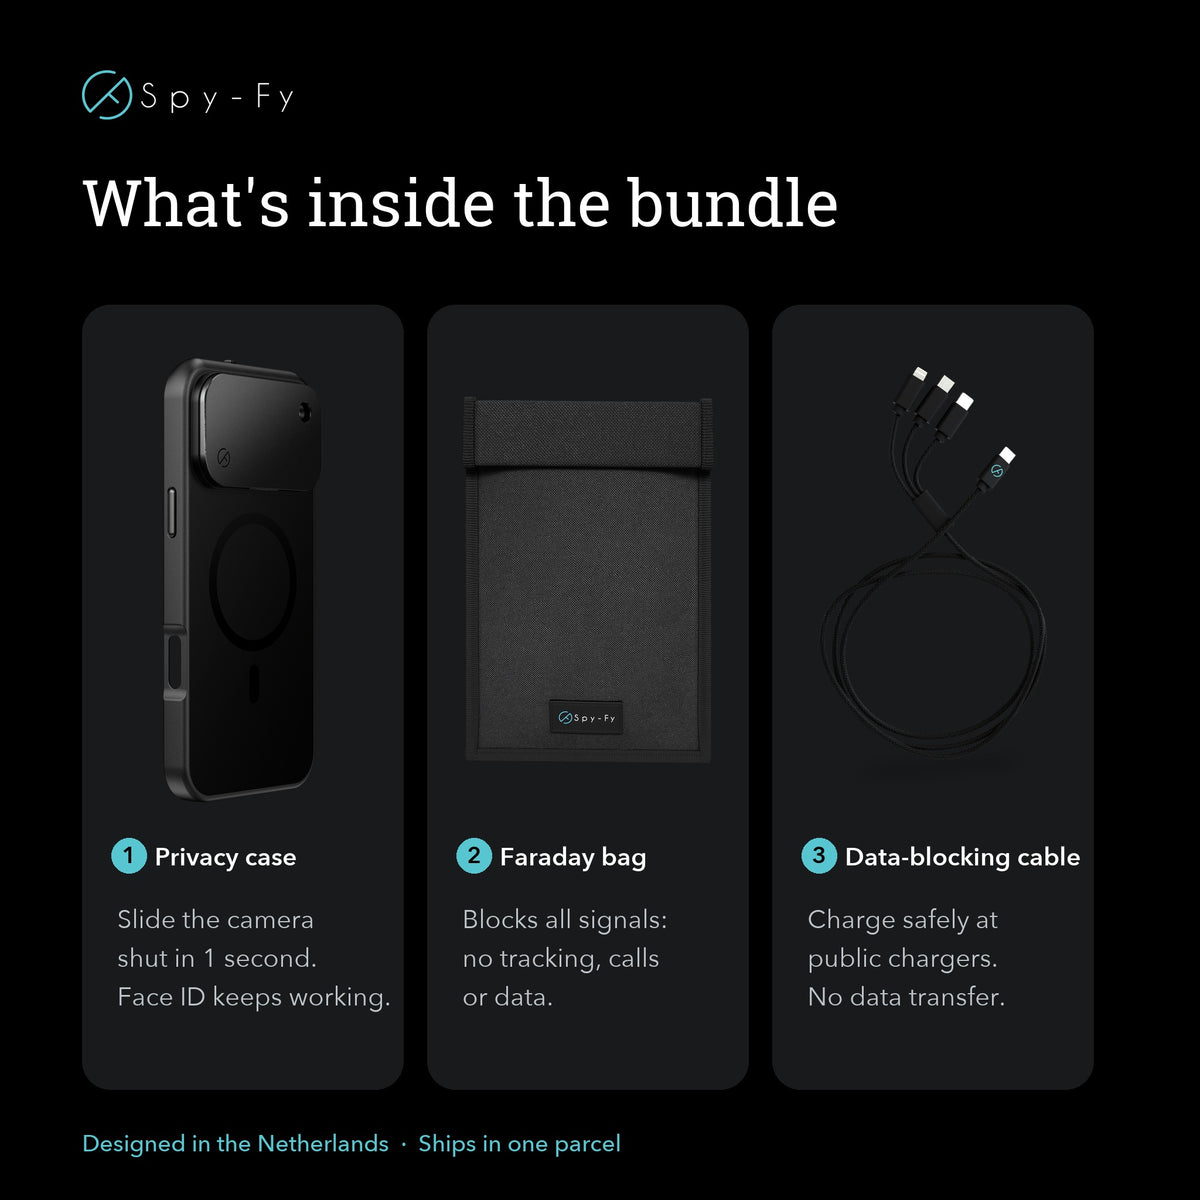
Deshalb gehören physische Abdeckungen auf dieselbe Checkliste wie Passkeys. Die Spyslide Webcam-Abdeckung von Spy-Fy besteht aus Edelstahl und ist 0,6 mm dünn, sodass sie laut Spy-Fy auf jeden Laptop, jedes MacBook und jedes Tablet passt, das sich noch schließen lassen soll. Für Smartphones sorgt die iPhone 17 Privacy-Hülle mit Kameraschutz vorne und hinten dafür, dass der Schutz am Gerät bleibt statt auf einem Aufkleber, der sich in der Tasche löst, und für das iPhone 18 Pro und 18 Pro Max gibt es eine eigene Hülle. Der vordere Schieber öffnet sich für Face ID, die hintere Abdeckung klappt zu, während die Taschenlampe weiter funktioniert, und die Hülle ist MagSafe-kompatibel. Wählen Sie die Hülle für Ihr genaues Modell, denn eine iPhone-17-Hülle passt nur auf die iPhone-17-Serie. Klebeband hält eine Woche. Eine passgenaue Abdeckung hält ein Geräteleben lang.
Videocalls verdienen eine eigene Gewohnheit. Treten Sie standardmäßig mit ausgeschalteter Kamera bei, prüfen Sie, wer im Raum ist, bevor Sie Ihren Bildschirm teilen, und schließen Sie die Abdeckung zwischen den Meetings, nicht erst nach einem Vorfall. Unsere Zoom-Datenschutztipps zeigen die Einstellungen auf Meeting-Ebene, die gut zu einer Hardware-Abdeckung passen.
Sicher im Internet im öffentlichen WLAN und auf Reisen
Auf Reisen verdichten sich alle Risiken auf wenige Tage. Sie nutzen Netzwerke, die Sie nicht kontrollieren, laden an Anschlüssen, die Sie nicht installiert haben, und arbeiten an Dokumenten, während ein Fremder direkt hinter Ihnen sitzt.
Nutzen Sie für sensible Arbeit den mobilen Hotspot Ihres Smartphones statt Hotel- oder Flughafen-WLAN. Ein VPN verlagert Ihr Vertrauen vom Netzbetreiber auf den Anbieter des Tunnels. Das hilft nur, wenn Sie diesem Anbieter Ihren gesamten Browserverlauf anvertrauen würden. Wählen Sie daher einen kostenpflichtigen Dienst mit veröffentlichtem unabhängigem Audit statt einer Gratis-App. Stecken Sie Ihr Gerät nicht direkt in öffentliche USB-Ladebuchsen. Ein USB-Datenblocker, der Strom durchlässt und die Datenleitungen trennt, nimmt Juice Jacking komplett von der Liste. Tragen Sie kontaktlose Karten hinter einer RFID-Blockerkarte und lassen Sie den Kameraschutz in Konferenzräumen und Lobbys geschlossen.
Ein Tipp speziell für Apple-Nutzer: Die Anrufprüfung, eingeführt mit iOS 26, ist ausgeschaltet, bis Sie sie aktivieren. Danach nimmt sie Anrufe von unbekannten Nummern still an und fragt nach dem Anliegen, bevor Ihr iPhone klingelt. In Nachrichten gibt es zusätzlich einen Ordner für unbekannte Absender und Spam. Sie aktivieren die Funktion unter Einstellungen > Apps > Telefon > Unbekannte Anrufer prüfen. Die Option zum Stummschalten schickt unbekannte Nummern direkt auf die Mailbox. Die Anrufprüfung ist ein Filter, kein Spamschutz: Sie blockiert oder kennzeichnet keine Betrugsanrufe, und ein unbekannter Anrufer mit einer plausiblen Antwort kommt trotzdem durch. Verdächtige Spam-Anrufe verschieben Apples separate Einstellungen zur Anruffilterung in eine Spam-Liste.
Familie schützen ohne Überwachung
Sicherheit in der Familie funktioniert besser als Gespräch denn als Kontrollsystem. Richten Sie Konten gemeinsam ein, erklären Sie, warum es ein Warnsignal ist, wenn ein Fremder den Chat in eine andere App verlegen will, und vereinbaren Sie, dass jede Bitte um Fotos, Codes oder Geld einem Elternteil gezeigt wird, ohne Konsequenzen für das Kind. Decken Sie die Kameras von Tablets und gemeinsam genutzten Laptops genauso ab wie Ihre eigenen und prüfen Sie die Kamera- und Mikrofonrechte der Apps, die Kinder tatsächlich nutzen. Unser Ratgeber zum Schutz der Privatsphäre von Kindern im Internet behandelt sowohl die Einstellungen als auch die Gespräche.
Was tun nach einem Datenleck?
Fast jeder ist irgendwann von einem Datenleck betroffen. In den USA zählte das Identity Theft Resource Center einen Rekord von 3.322 Datenpannen mit 278.827.933 Benachrichtigungen an Betroffene. In einer Umfrage unter 1.040 Verbrauchern hatten 80 % im untersuchten Jahr eine Benachrichtigung erhalten, und 88 % davon erlebten mindestens eine negative Folge. Auch in Europa melden Unternehmen nach der DSGVO jedes Jahr zehntausende Datenpannen an die Aufsichtsbehörden.
Wenn eine Benachrichtigung kommt oder ein Konto kompromittiert wirkt, gehen Sie in dieser Reihenfolge vor. Ändern Sie zuerst das Passwort Ihres E-Mail-Kontos, und zwar von einem Gerät, dem Sie vertrauen. Beenden Sie aktive Sitzungen und entziehen Sie verbundenen Apps den Zugriff. Fügen Sie einen Passkey oder eine Authenticator-App hinzu, falls das Konto noch keine hatte. Prüfen Sie Weiterleitungsregeln und Wiederherstellungsnummern, denn Angreifer richten diese ein, um nach einem Passwortwechsel weiter Zugriff zu haben. Erstatten Sie bei Betrug Anzeige bei der Polizei, in den meisten Bundesländern auch online über die Onlinewache, und lassen Sie Bankkarten über den Sperr-Notruf 116 116 sperren. Hilfe und Checklisten bietet das BSI auf bsi.bund.de. Haben Sie eine Bedrohungswarnung von Apple erhalten, betrachten Sie sie als gezielten Angriff auf Sie persönlich, aktivieren Sie den Blockierungsmodus und holen Sie sich fachkundige Hilfe, statt selbst nach dem Fehler zu suchen.
Beginnen Sie mit den zehn Minuten, die am meisten bringen
Sicher im Internet zu sein, läuft auf vier Schritte hinaus: einen Passwort-Manager einrichten, Passkeys für E-Mail und Bank aktivieren, automatische Updates einschalten und die Kameras der Geräte abdecken, mit denen Sie arbeiten. Diese Schritte schließen die Angriffswege hinter dem Großteil der gemeldeten Schäden, und drei davon kosten nichts. Für Berufstätige steht mehr als Geld auf dem Spiel. Eine kompromittierte Kamera im Krankenhausflur ist ein Problem für Datenschutz und ärztliche Schweigepflicht nach DSGVO. Ein offenes Mikrofon während eines Mandantengesprächs ist ein Problem für das Anwaltsgeheimnis. Und ein Gerät, das ein Treffen mit einer Quelle zum Beweismittel macht, ist ein Problem, das keine Versicherung löst.
Den vierten Schritt schieben viele auf, weil Klebeband gut genug wirkt. Das ist es nicht, und man sieht es ihm an. Die Kollektion von Spy-Fy Privacy-Hüllen mit integriertem Kameraschutz bietet Ihnen einen Schieber, der sich für Face ID öffnet, mit einem Daumen schließt und so lange am Gerät bleibt, wie Sie es besitzen, inklusive einer vorbestellbaren Hülle für das iPhone 18 Pro und iPhone 18 Pro Max. Wählen Sie die Hülle für Ihr Modell, schließen Sie den Schieber zwischen den Calls, und die physische Schicht Ihrer Sicherheit im Internet ist erledigt.