Zwei kritische Sicherheitslücken in PHP, der Programmiersprache hinter rund 69 Prozent der Websites mit bekannter Servertechnologie (W3Techs), versetzten am 21. Oktober 2026 einen großen Teil des Webs in Alarmbereitschaft. Die Lücken werden als CVE-2026-109618 und CVE-2026-109619 geführt, Forscher haben ihnen den Spitznamen PHP2Shell gegeben. Das PHP-Sicherheitsteam bewertet beide mit 9,2 von 10 auf der Schweregradskala CVSS v4.0, und das Cybersicherheitsteam der Europäischen Union CERT-EU erklärt, dass dieser Wert auf das Risiko einer Remote-Code-Ausführung ohne Anmeldung hindeutet. Im Klartext: Ein Angreifer könnte eigenen Code auf einem verwundbaren Webserver ausführen.
Dieser Artikel richtet sich an Menschen, denen wichtig ist, wo ihre persönlichen Daten landen: Berufstätige, die sich täglich bei Kundenportalen und Onlinediensten anmelden, Inhaber kleiner Unternehmen, deren Website oder Shop möglicherweise auf PHP läuft, und alle, die vertraute Websites offline gehen sahen und sich fragten, ob ihre eigenen Konten gefährdet sind. Sie können keinen Server patchen, der Ihnen nicht gehört, aber Sie können bestimmen, wie viel Schaden ein Datenleck an anderer Stelle bei Ihnen anrichten kann.
Im Folgenden erfahren Sie, was PHP2Shell ist, warum manche Organisationen ihre Websites vom Netz nahmen, was bestätigt ist und was nicht, und eine kurze Liste von Schritten, die Ihr Risiko tatsächlich verringern.
Was ist PHP2Shell?
PHP2Shell ist der Spitzname für zwei Schwachstellen im PHP-Interpreter selbst, der Software, die auf einem Webserver läuft und PHP-Code in die Seiten verwandelt, die Sie sehen. Dieses Detail ist wichtig. Die Lücken stecken nicht in einem Plugin oder einer App, sondern in der Schicht unter WordPress, Drupal, Joomla, Magento, Laravel und unzähligen individuellen Websites. Laut dem Sicherheitsunternehmen Patchstack ist jede Anwendung auf einer verwundbaren PHP-Version gefährdet, unabhängig davon, wie gut die Anwendung selbst gepflegt wird.
Das PHP-Sicherheitsteam kündigte das Problem am 20. Oktober 2026 an und setzte eine Notfall-Sicherheitsversion für den 21. Oktober um 14:00 UTC (16:00 Uhr MESZ) an. Es behält sich vor, früher zu veröffentlichen, falls Details öffentlich werden oder Angriffe auftreten. Beides geschah schneller als geplant: Details sickerten vor der koordinierten Offenlegung durch, und laut Patchstack konnte das Sicherheitsunternehmen watchTowr eine der Lücken reproduzieren.
Was bestätigt ist und was nicht
Vieles, was an diesem Tag kursierte, stammte aus Leaks und sozialen Medien. Deshalb hilft es, beides zu trennen.
| Behauptung | Stand am 21. Oktober 2026 |
|---|---|
| Zwei kritische Schwachstellen, jeweils mit 9,2 bewertet (CVSS v4.0) | Vom PHP-Sicherheitsteam bestätigt |
| Notfallversion für den 21. Oktober um 14:00 UTC angekündigt | Vom PHP-Sicherheitsteam bestätigt |
| Risiko einer Remote-Code-Ausführung ohne Authentifizierung | Einschätzung von CERT-EU auf Basis des Schweregrads |
| Angriff mit einer einzigen präparierten Webanfrage möglich | Angabe des niederländischen Nationalen Cyber Security Centrums (NCSC) |
| Jede PHP-Version seit PHP 5 ist betroffen | Angabe des niederländischen NCSC; PHP veröffentlicht die genauen Versionen mit dem Release |
| Aktive Angriffe in freier Wildbahn | Umstritten: Cloudflare und Patchstack berichten von ersten Angriffen, das niederländische NCSC hatte noch keinen aktiven Missbrauch gesehen |
Ein Punkt steht unabhängig von den Details fest. Das PHP-Projekt unterstützt nur die Versionen 8.2 und neuer. Server, die noch mit PHP 8.1 oder älter laufen, erhalten also keinen offiziellen Fix. Diese Websites sind auf ihren Hosting-Anbieter angewiesen, für einen Workaround oder ein Upgrade.
Warum Websites offline gingen
Eine Website vom Netz zu nehmen klingt drastisch, folgt aber direkt aus offiziellen Empfehlungen. Das britische National Cyber Security Centre riet Organisationen, sich auf ein sofortiges Update vorzubereiten und, falls das nicht möglich sei, betroffene Systeme bis zur Behebung offline zu nehmen. CERT-EU empfahl, PHP-Anwendungen mit Internetzugang zu isolieren, die nicht rechtzeitig gepatcht werden können. Das niederländische NCSC erklärte, dass jedes aus dem öffentlichen Internet erreichbare PHP-System bis zum Update als verwundbar gelten sollte.
Die Folgen waren in ganz Europa sichtbar. In den Niederlanden gingen der staatliche Anmeldedienst DigiD und das Bürgerportal MijnOverheid vorsorglich offline, ebenso die Website des niederländischen Parlaments, die Nachrichtenseite RTL und das Technikportal Tweakers. Das niederländische NCSC nahm auch die eigene Website vom Netz. Cloudflare meldete die ersten Angriffsversuche um 07:43 UTC, früh am europäischen Morgen, und rollte Firewall-Regeln für alle Kunden aus, auch im kostenlosen Tarif. Cloudflare selbst bezeichnete diese Regeln als Notlösung, nicht als Fix.
Für Sie als Nutzer ist eine Website, die offline ist, das gute Ergebnis. Es bedeutet, dass die Organisation lieber keine Seiten ausliefert, als zu riskieren, Ihre Daten einem Angreifer zu überlassen.
Was PHP2Shell für Ihre persönlichen Daten bedeutet
PHP läuft auf Webservern, nicht auf Ihrem iPhone oder Laptop. Wegen PHP2Shell gibt es auf Ihren eigenen Geräten nichts herunterzuladen und keine App zu aktualisieren. Das Risiko liegt bei den Websites und Diensten, bei denen Sie Konten haben: Wird einer davon kompromittiert, bevor er gepatcht ist, könnte ein Angreifer auf alles zugreifen, was dieser Server speichert, etwa Namen, E-Mail-Adressen, Bestellhistorien oder Passwort-Hashes.
Deshalb lautet die nützliche Frage nicht „Bin ich infiziert?“, sondern „Wie viel würde mich ein Datenleck bei einer Website kosten?“. Drei Dinge entscheiden das:
- Ob Sie Passwörter mehrfach verwenden. Ein geleaktes Passwort von einer kleinen Website wird zum Schlüssel für jedes Konto, bei dem Sie dasselbe verwendet haben.
- Wie Ihre Konten über das Passwort hinaus geschützt sind. Zwei-Faktor-Authentifizierung mit einer Authenticator-App stoppt die meisten Angreifer, die nur Ihr Passwort haben.
- Wie viel Sie überhaupt preisgegeben haben. Eine Gastbestellung oder ein minimales Profil lässt weniger zu stehlen übrig als ein vollständiges Konto mit Adresse, Geburtstag und gespeicherten Karten.
Datenlecks kommen zudem meist später ans Licht als die Schwachstelle, die sie verursacht hat. Nach der DSGVO müssen Unternehmen Betroffene bei hohem Risiko informieren. Wenn ein Dienst, den Sie nutzen, betroffen war, kann eine solche Benachrichtigung in den Wochen nach dem Patch eintreffen und nicht am selben Tag.
Fünf Schritte, die Sie heute tun können
Keiner dieser Schritte erfordert technisches Wissen, und zusammen dauern sie weniger als eine halbe Stunde.
- Ignorieren Sie alles, was Sie auffordert, „PHP zu aktualisieren“. Auf große Sicherheitsnachrichten folgt zuverlässig Phishing. E-Mails oder SMS, die Sie wegen der PHP-Lücke drängen, einen Link anzuklicken, einen Fix zu installieren oder Ihr Konto zu bestätigen, sind Betrug. PHP ist nichts, was Sie als Verbraucher installieren.
- Ändern Sie zuerst mehrfach verwendete Passwörter. Beginnen Sie mit Ihrem E-Mail-Konto, denn dort landet die Passwortzurücksetzung für fast alles andere. Ein Passwortmanager macht einzigartige Passwörter praktikabel.
- Verlegen Sie die Zwei-Faktor-Authentifizierung wo möglich weg von SMS. Eine Authenticator-App oder ein Passkey ist stärker als ein Code per SMS, der SIM-Swap-Angriffen ausgesetzt ist.
- Beobachten Sie in den nächsten Wochen Ihren Posteingang und Ihre Kontoauszüge. Achten Sie auf Hinweise zu Datenlecks, unerwartete E-Mails zur Passwortzurücksetzung und kleine unbekannte Kartenabbuchungen.
- Wenn Sie eine Website betreiben, stellen Sie Ihrem Hoster heute eine Frage. „Auf welcher PHP-Version läuft meine Website, und wann wird der Patch eingespielt?“ Bei Managed Hosting wird das meist für Sie erledigt, aber Websites auf PHP 8.1 oder älter brauchen ein Upgrade.
Zur Einordnung: Der Spy-Fy-Shop läuft auf Shopify, das nicht auf PHP basiert. Ihr Spy-Fy-Konto und Ihre Bestellungen sind von PHP2Shell also nicht betroffen.
Wo physische Privatsphäre ins Spiel kommt
PHP2Shell erinnert an etwas, das leicht in Vergessenheit gerät. Sobald Ihre Daten auf dem Server eines anderen liegen, hängt ihre Sicherheit davon ab, wie schnell dort gepatcht wird. Darauf haben Sie keinen Einfluss. Was Sie kontrollieren, ist, was Ihre eigenen Geräte überhaupt erfassen.
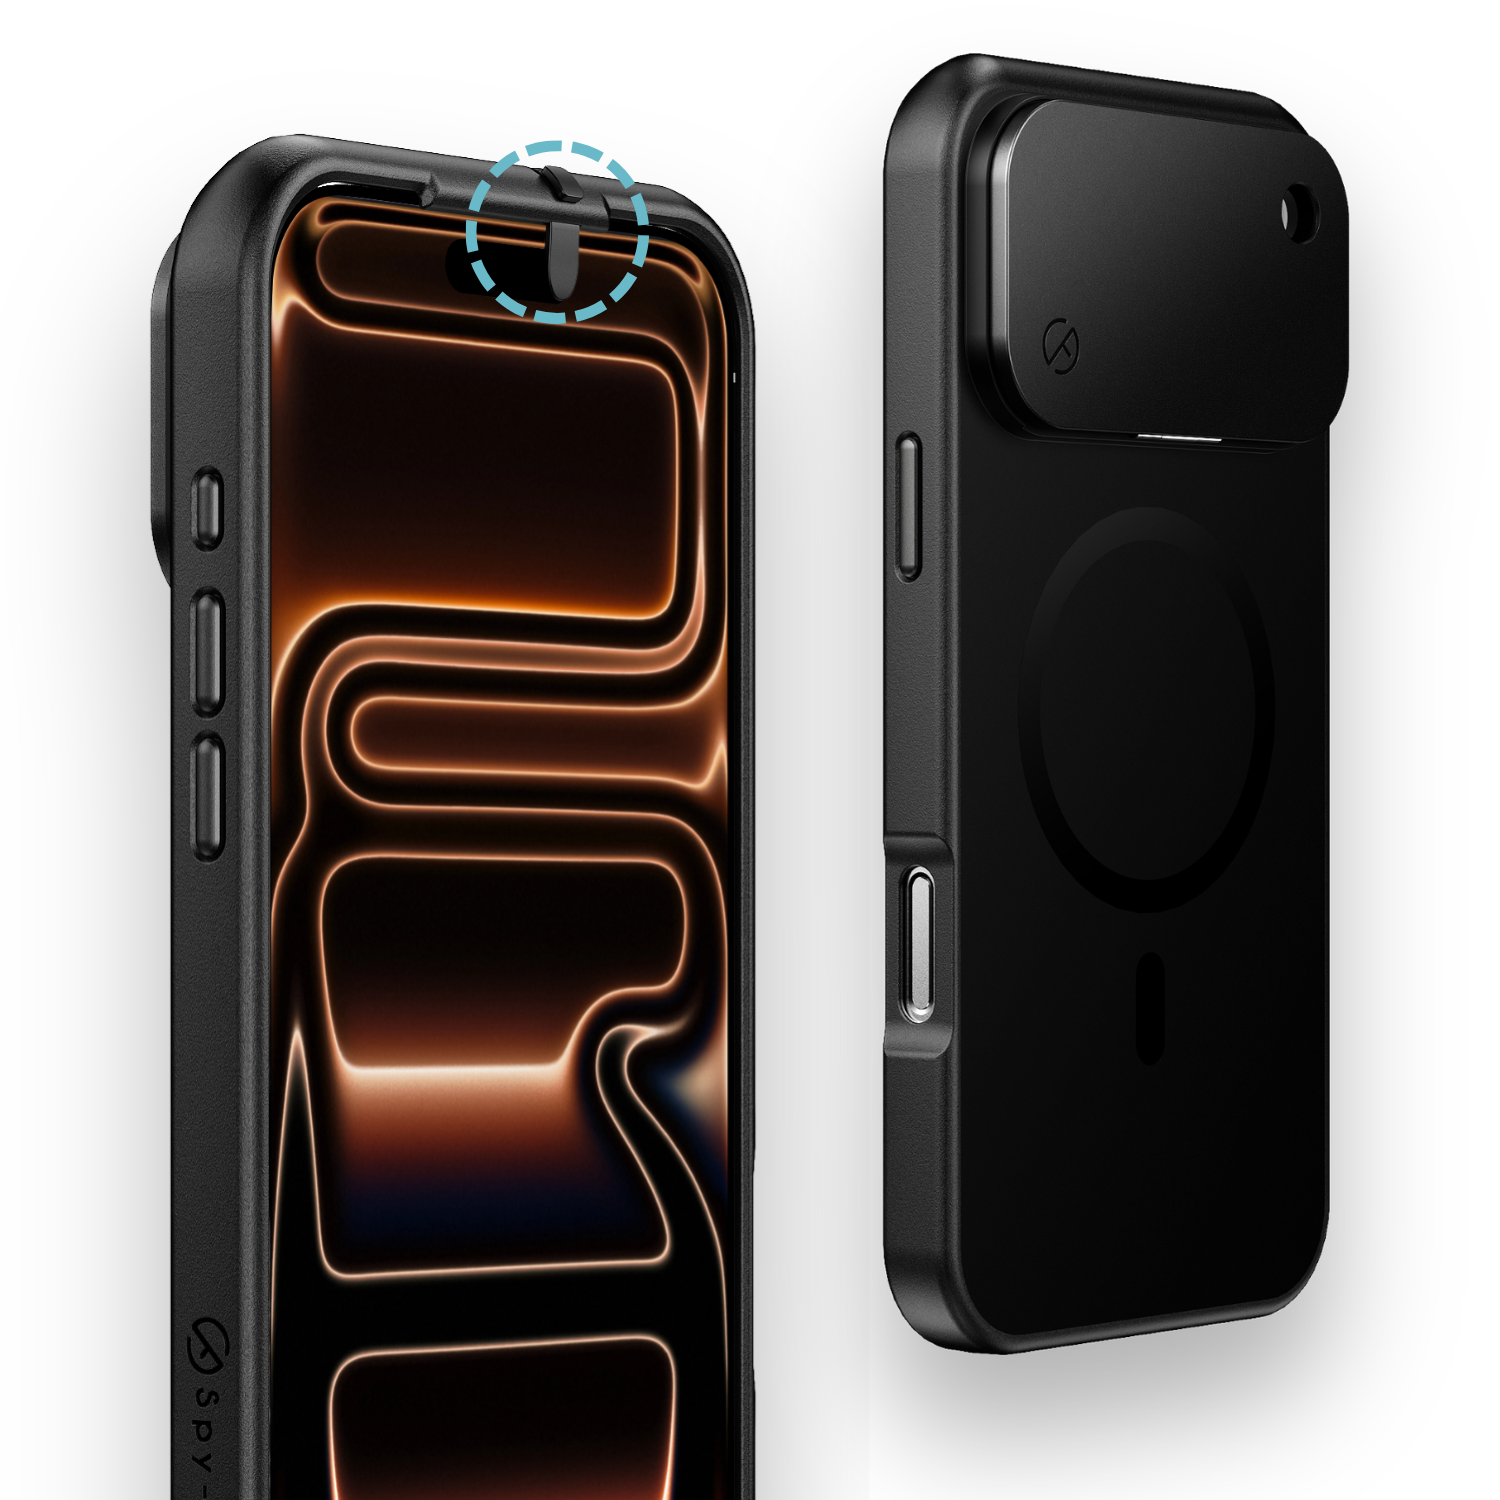
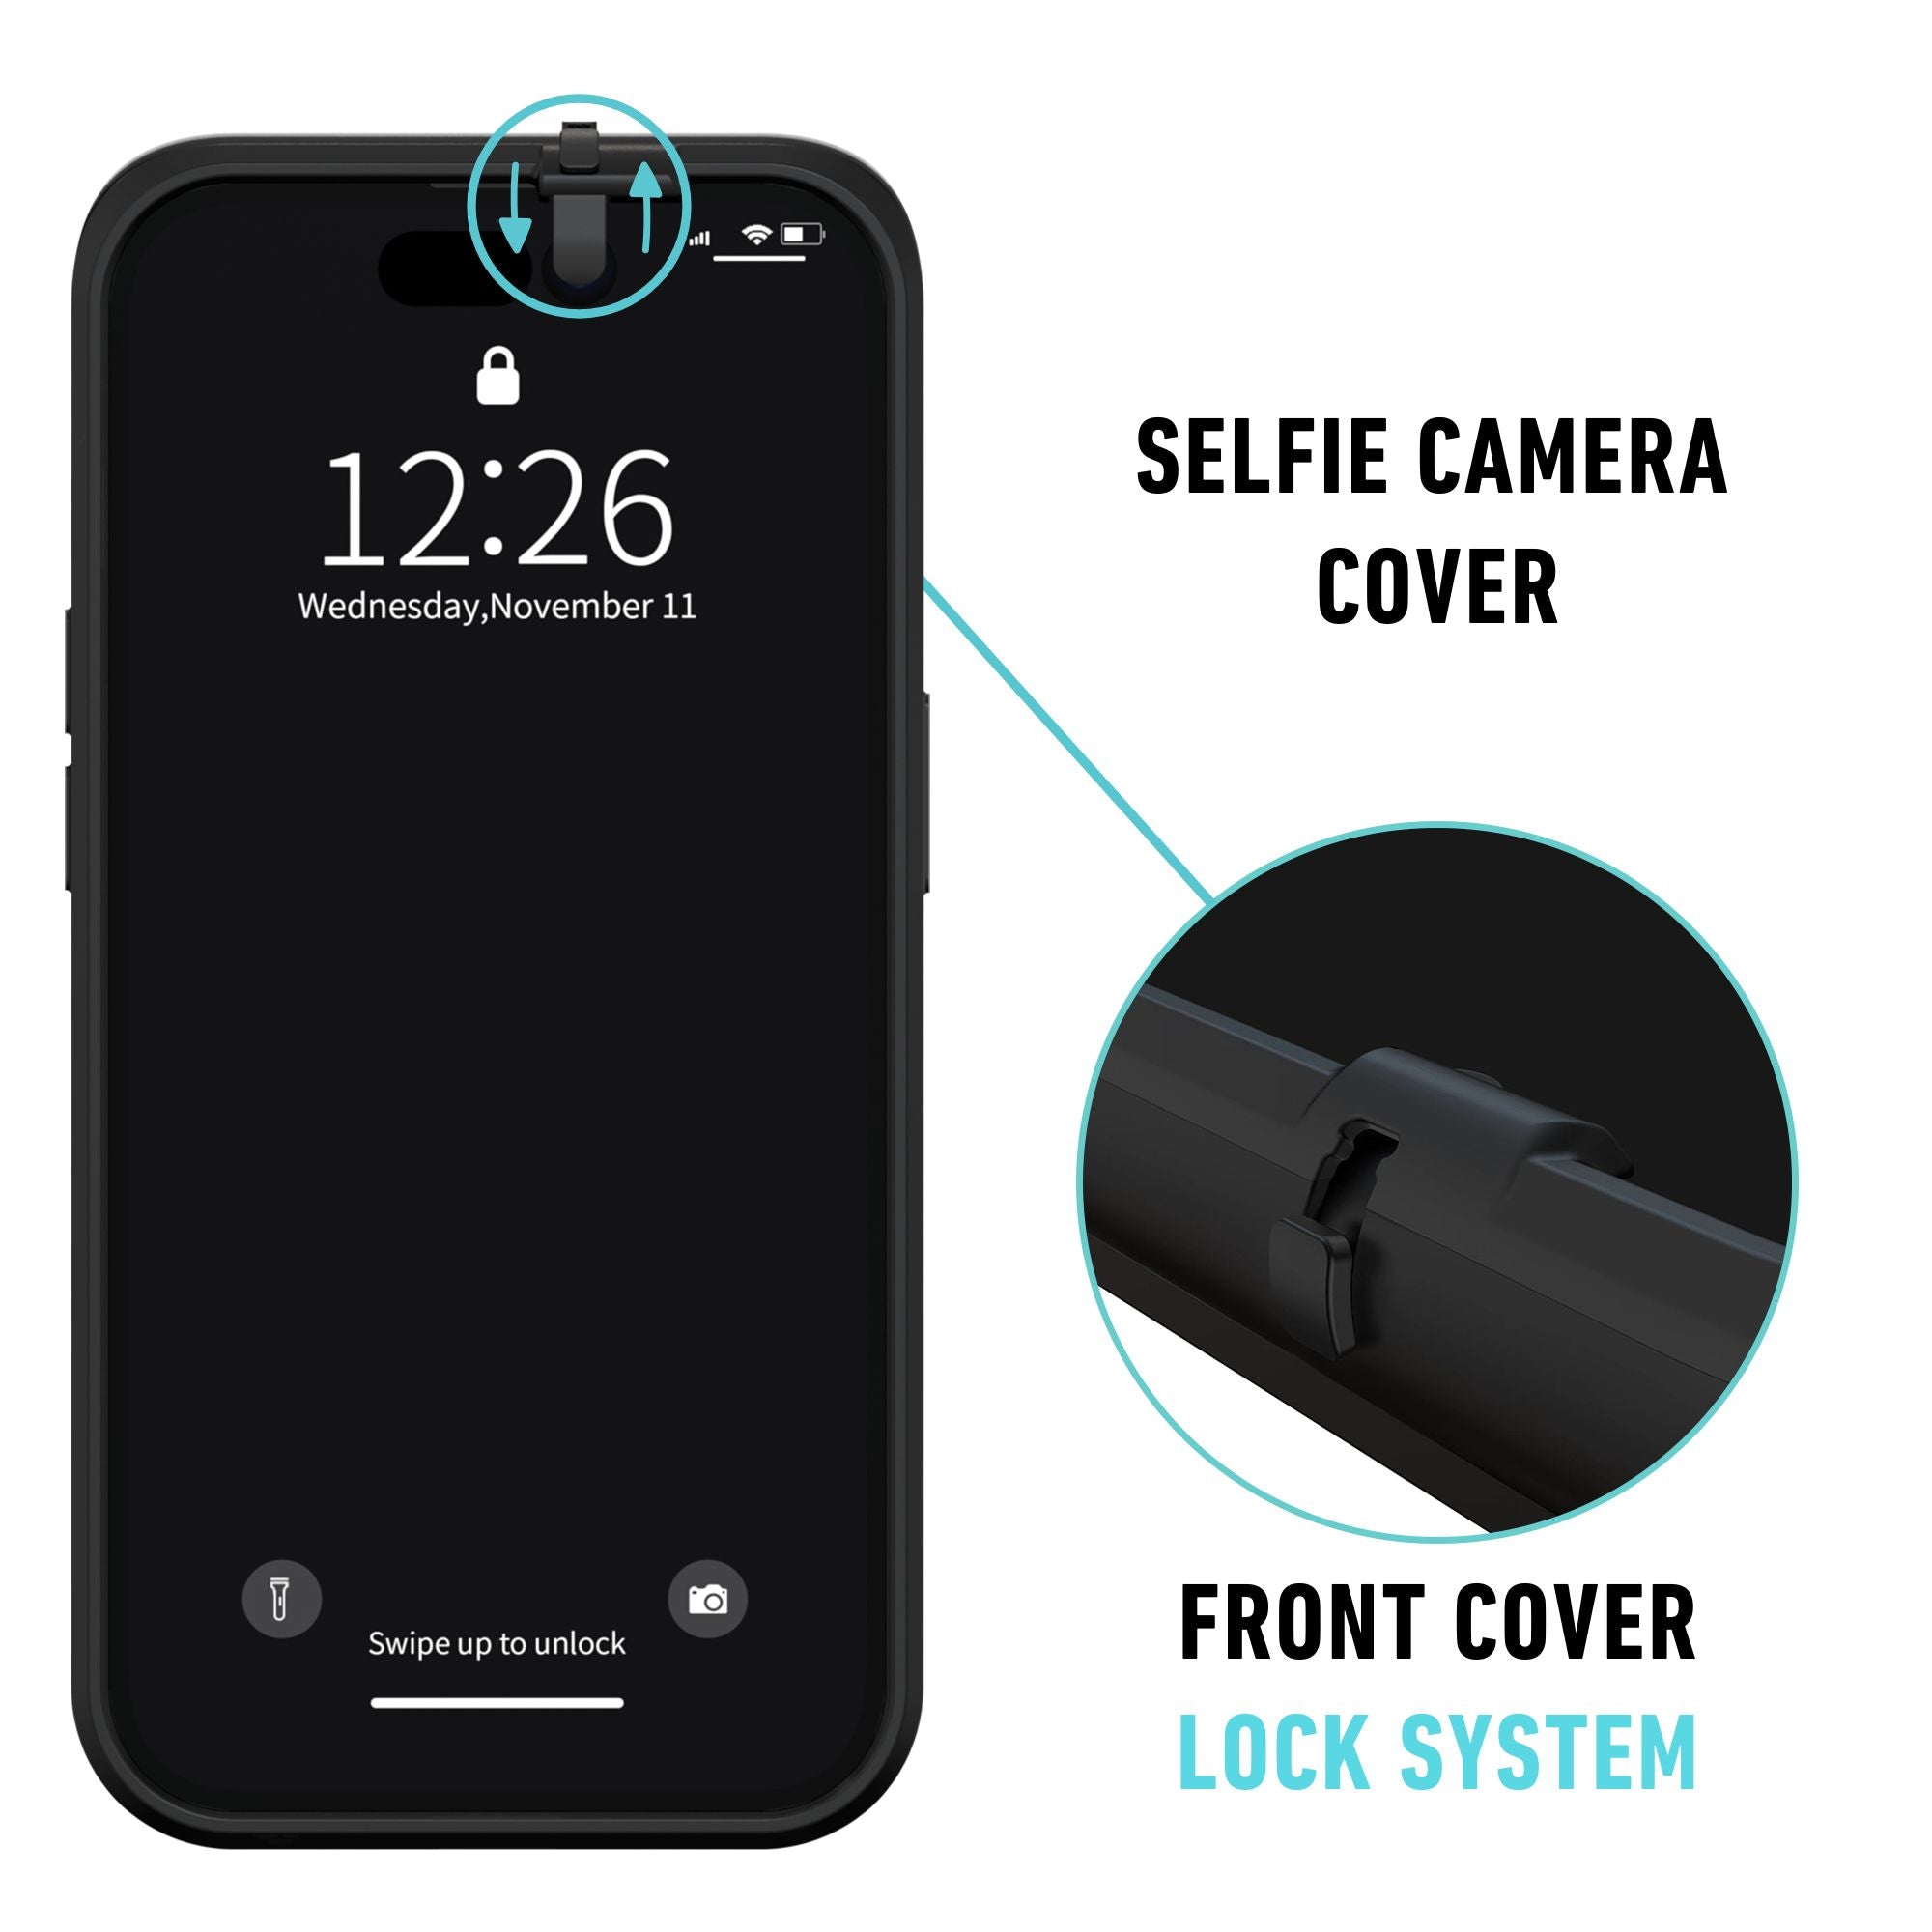
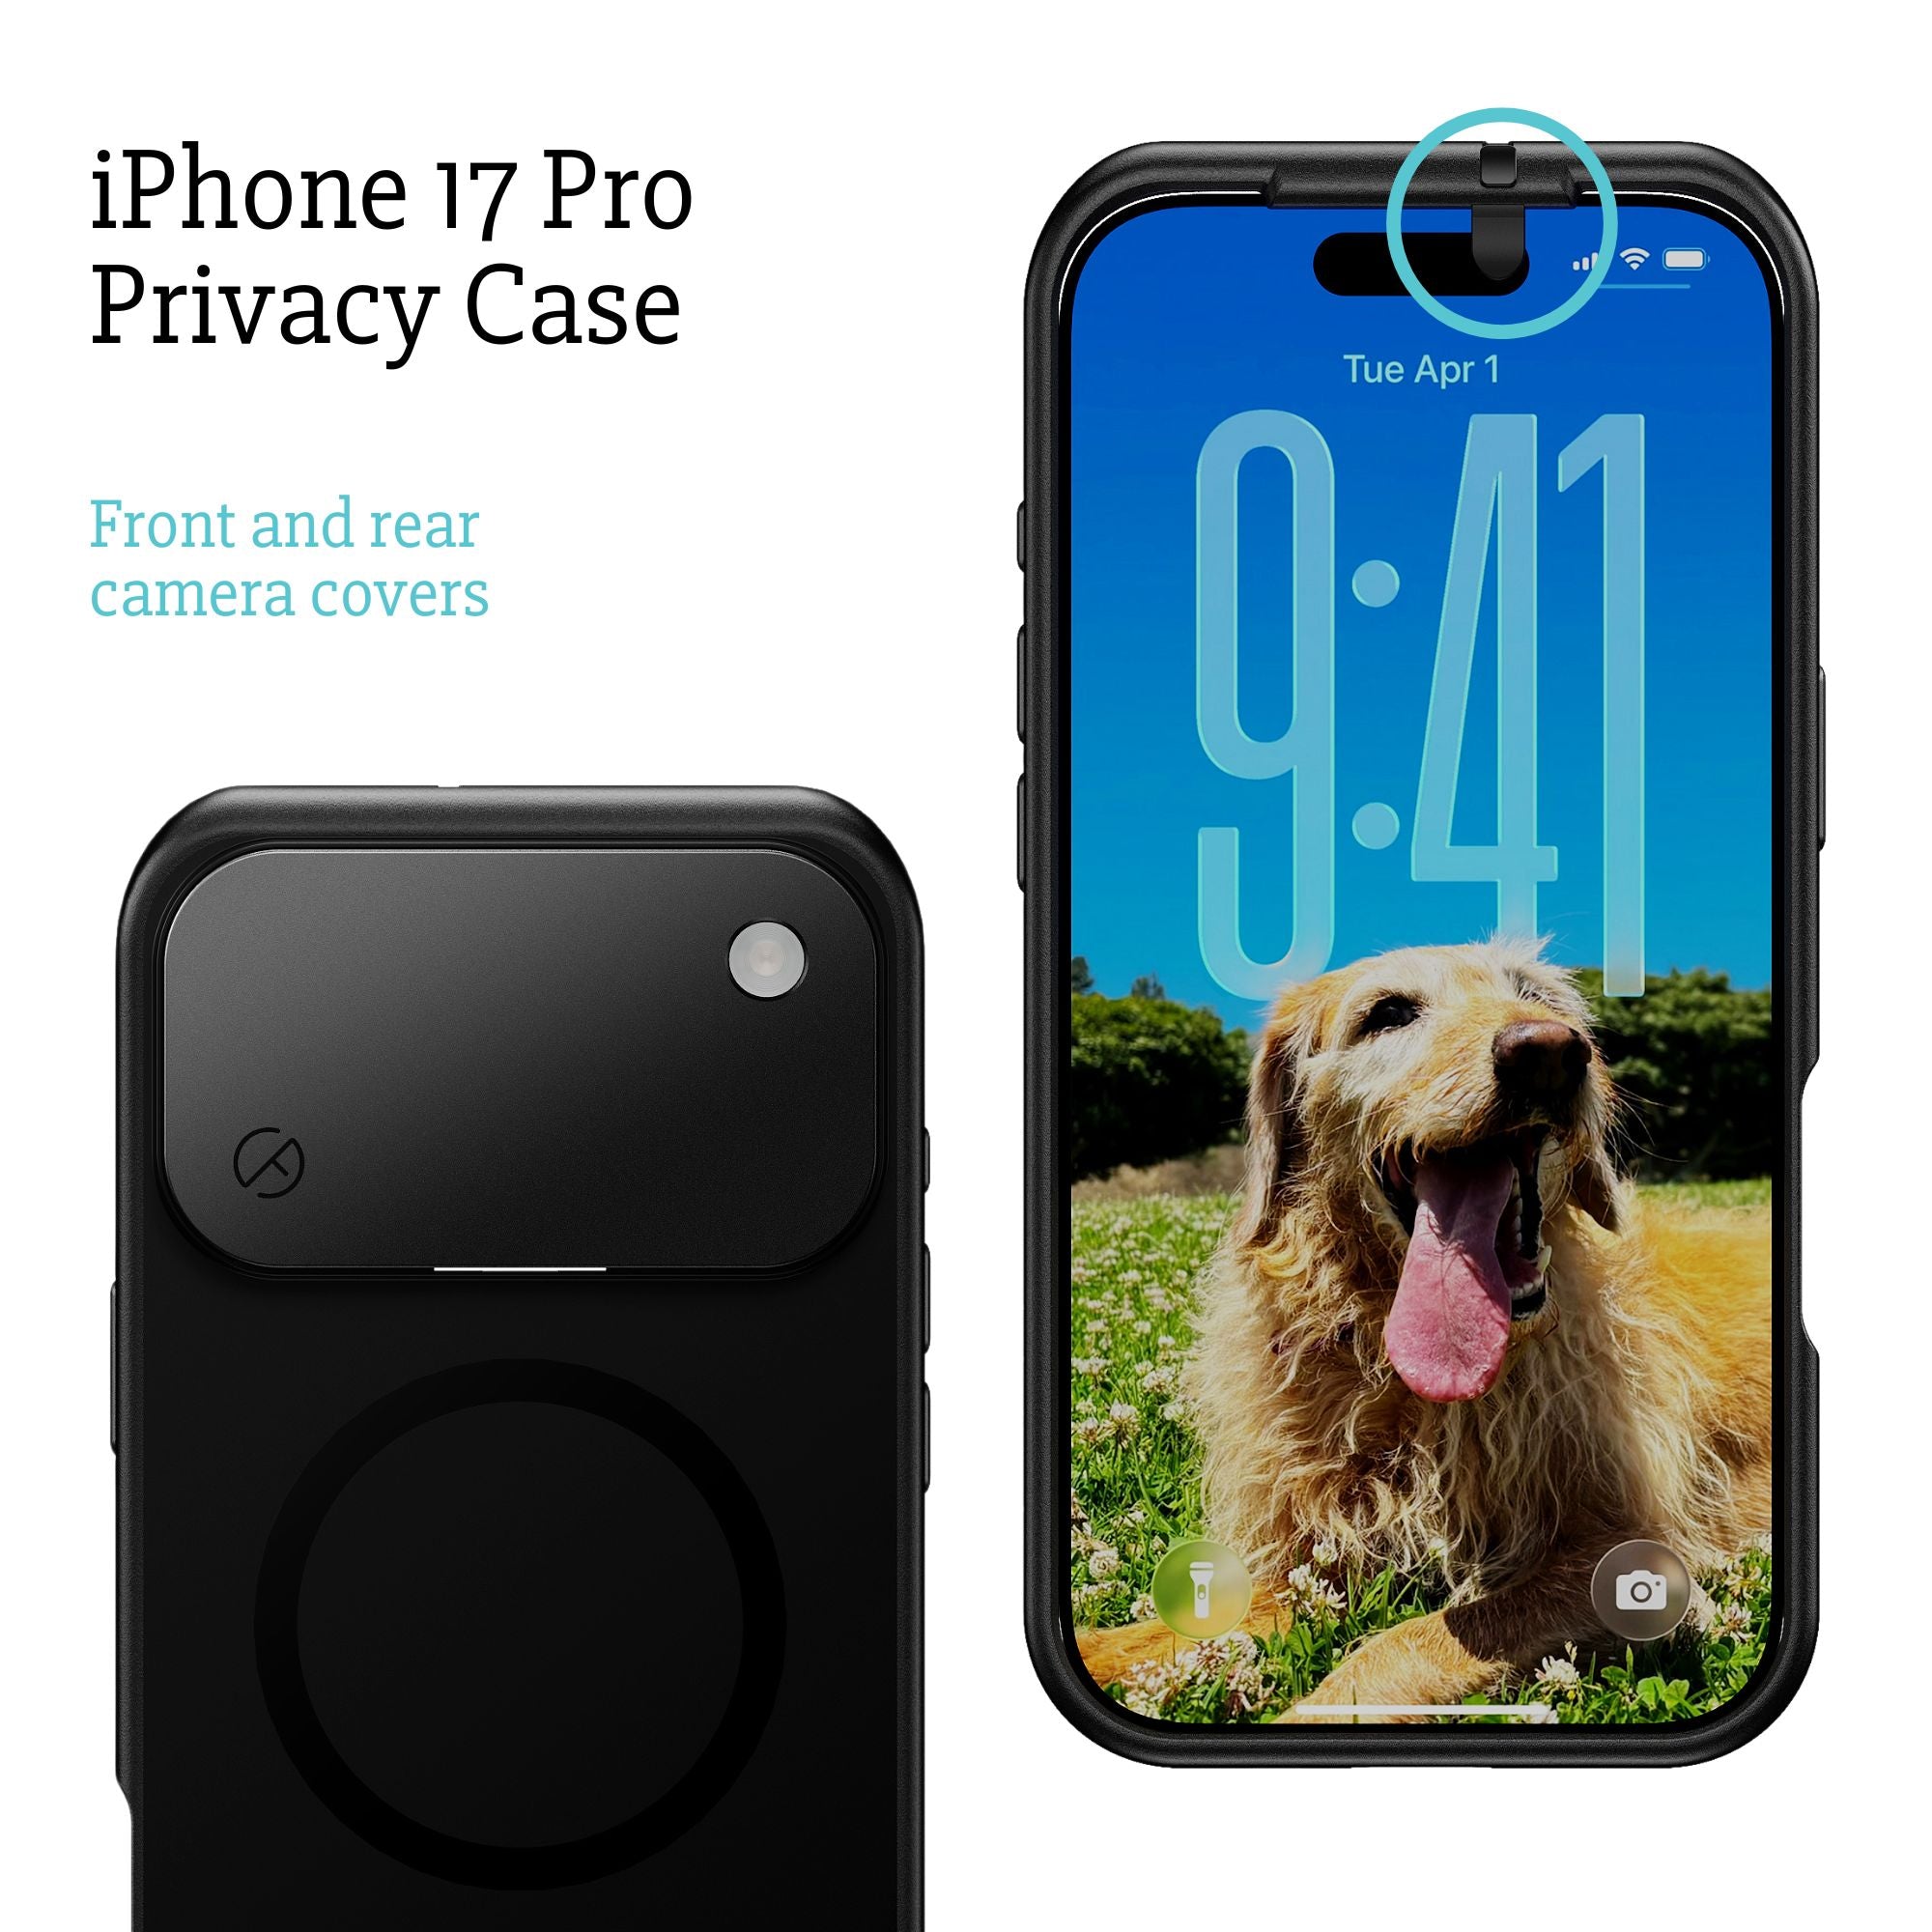
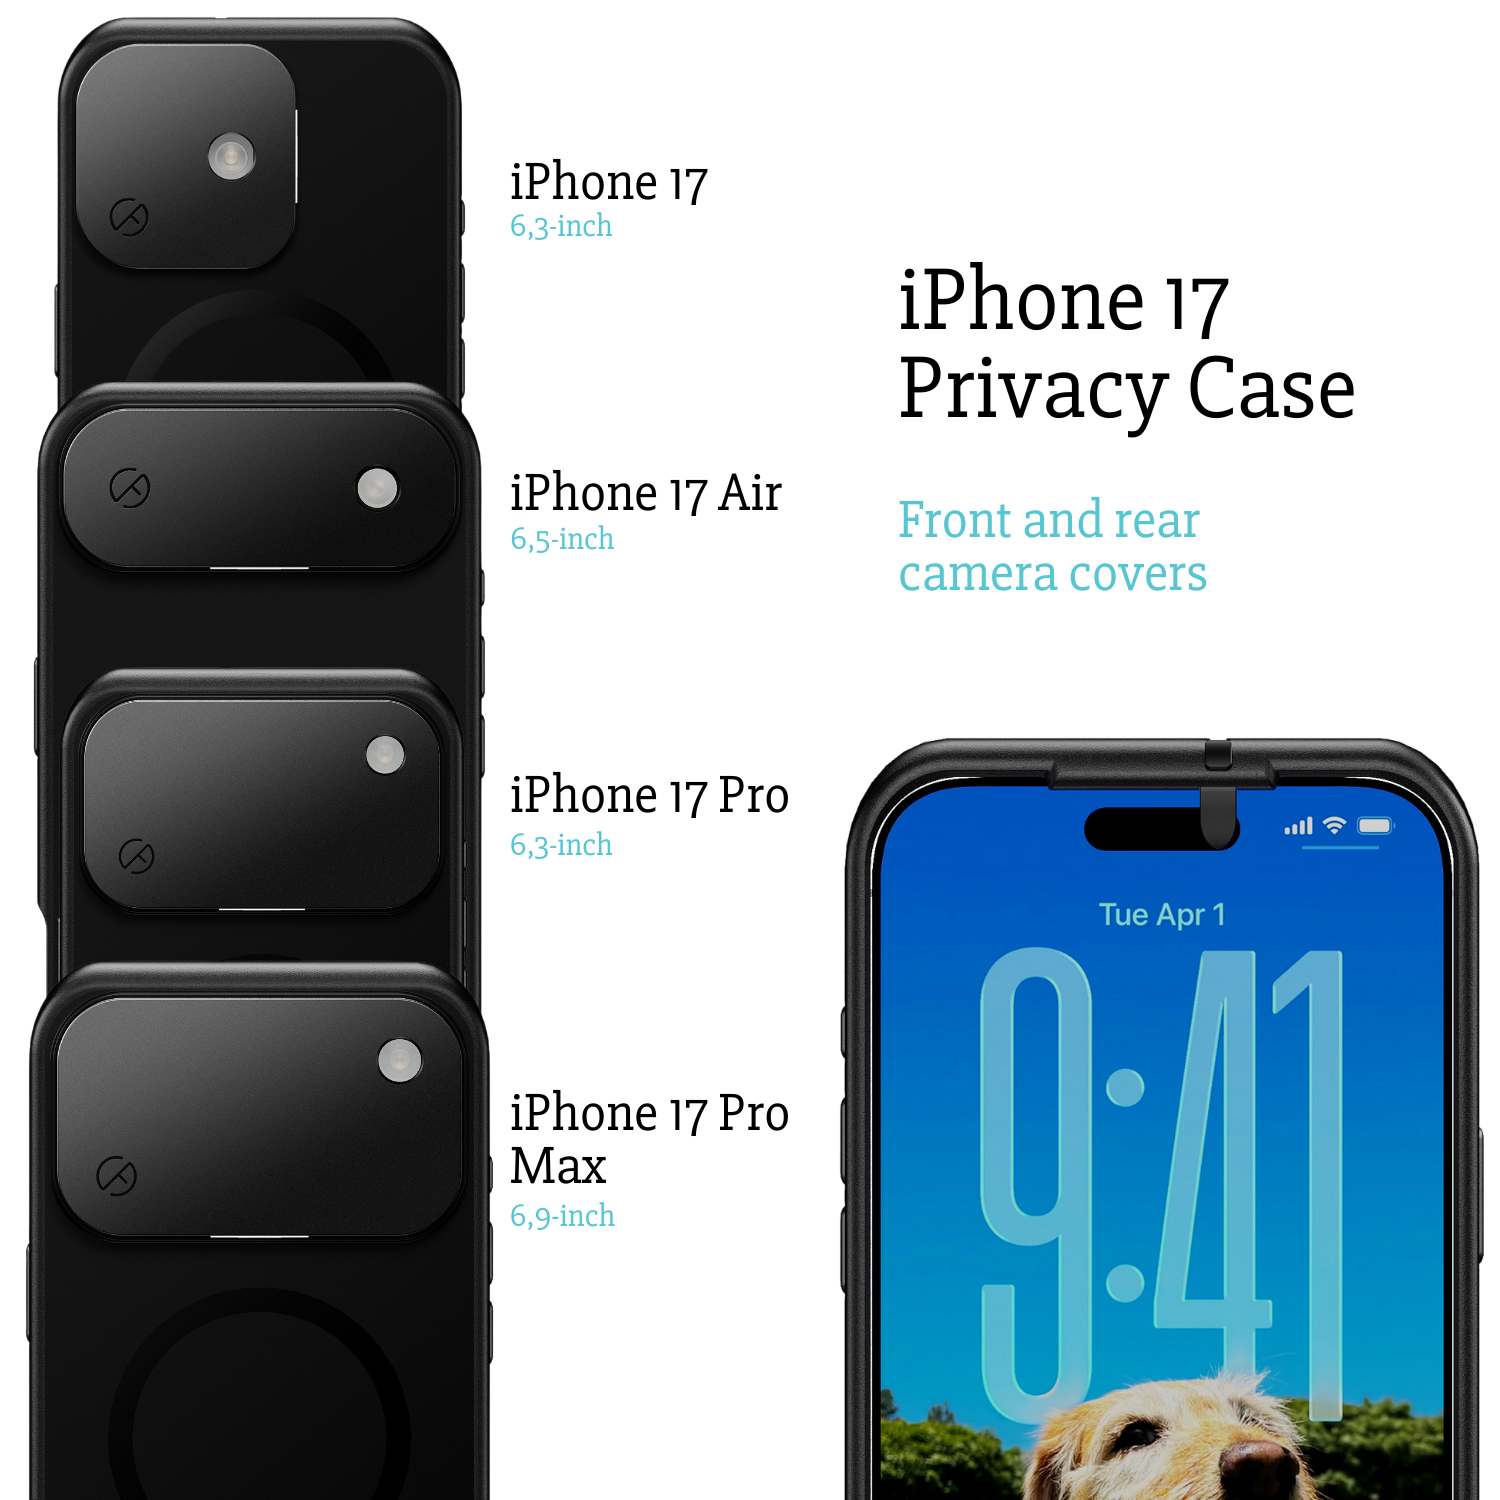
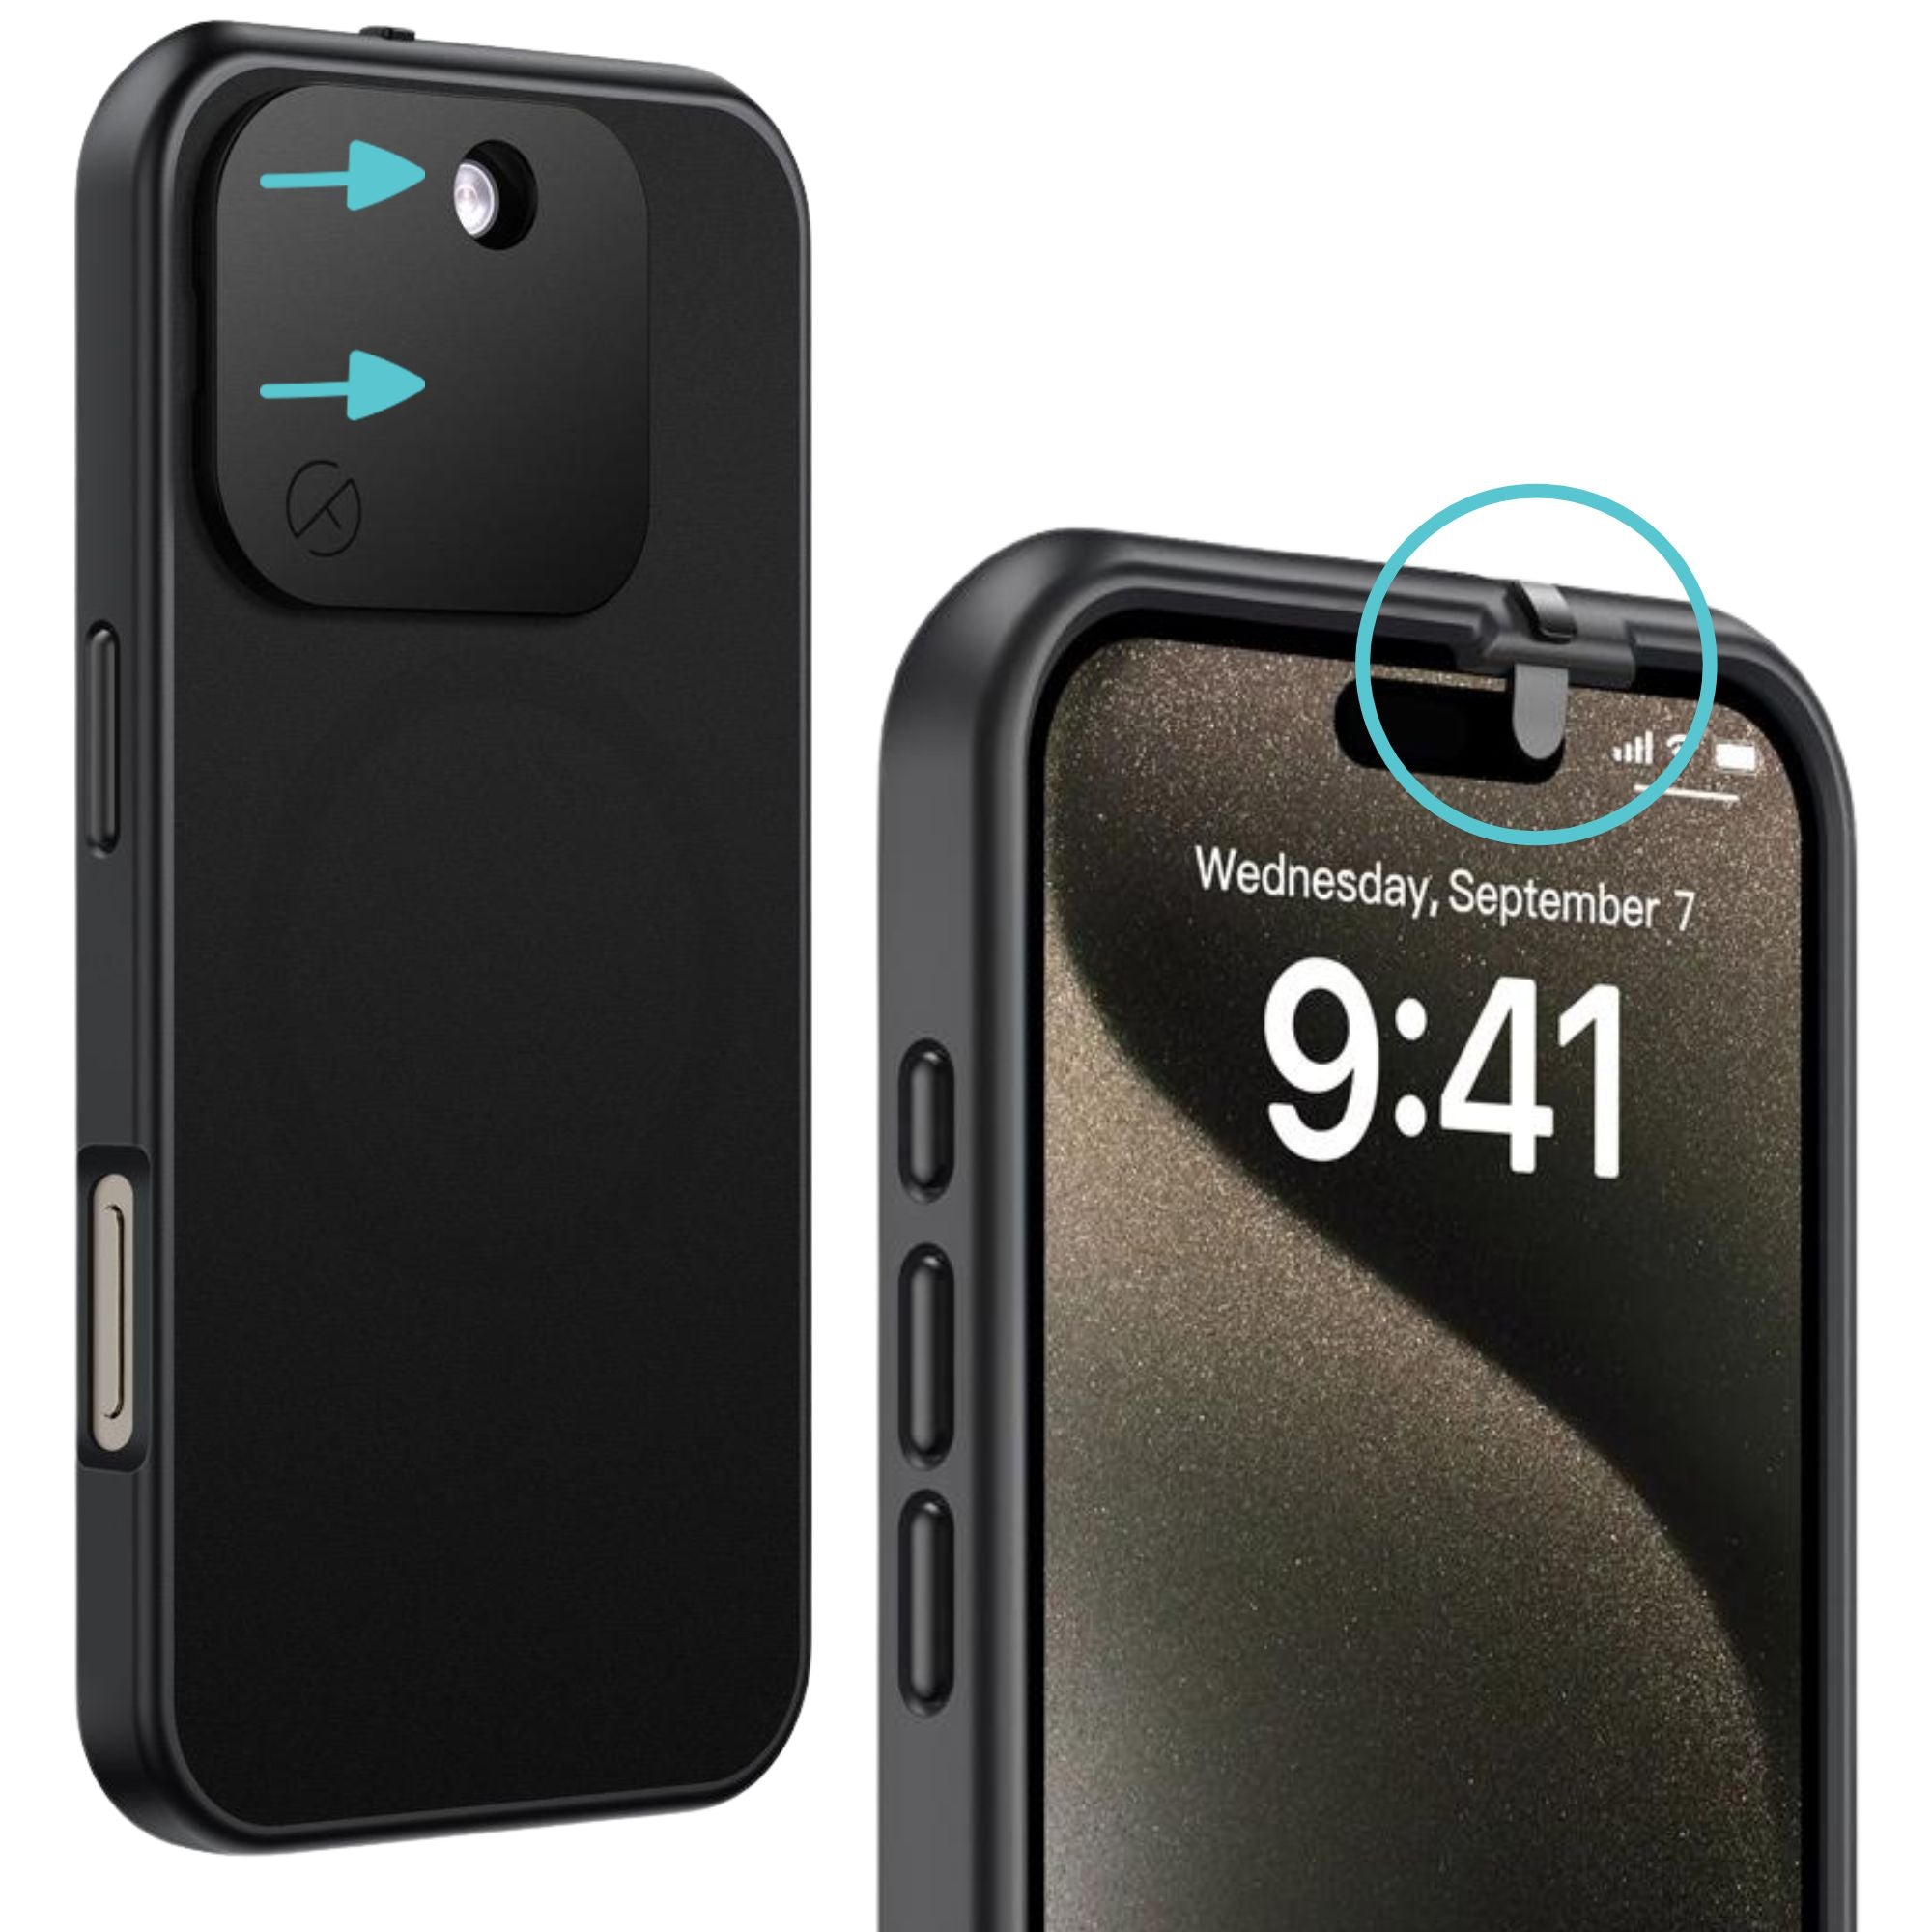
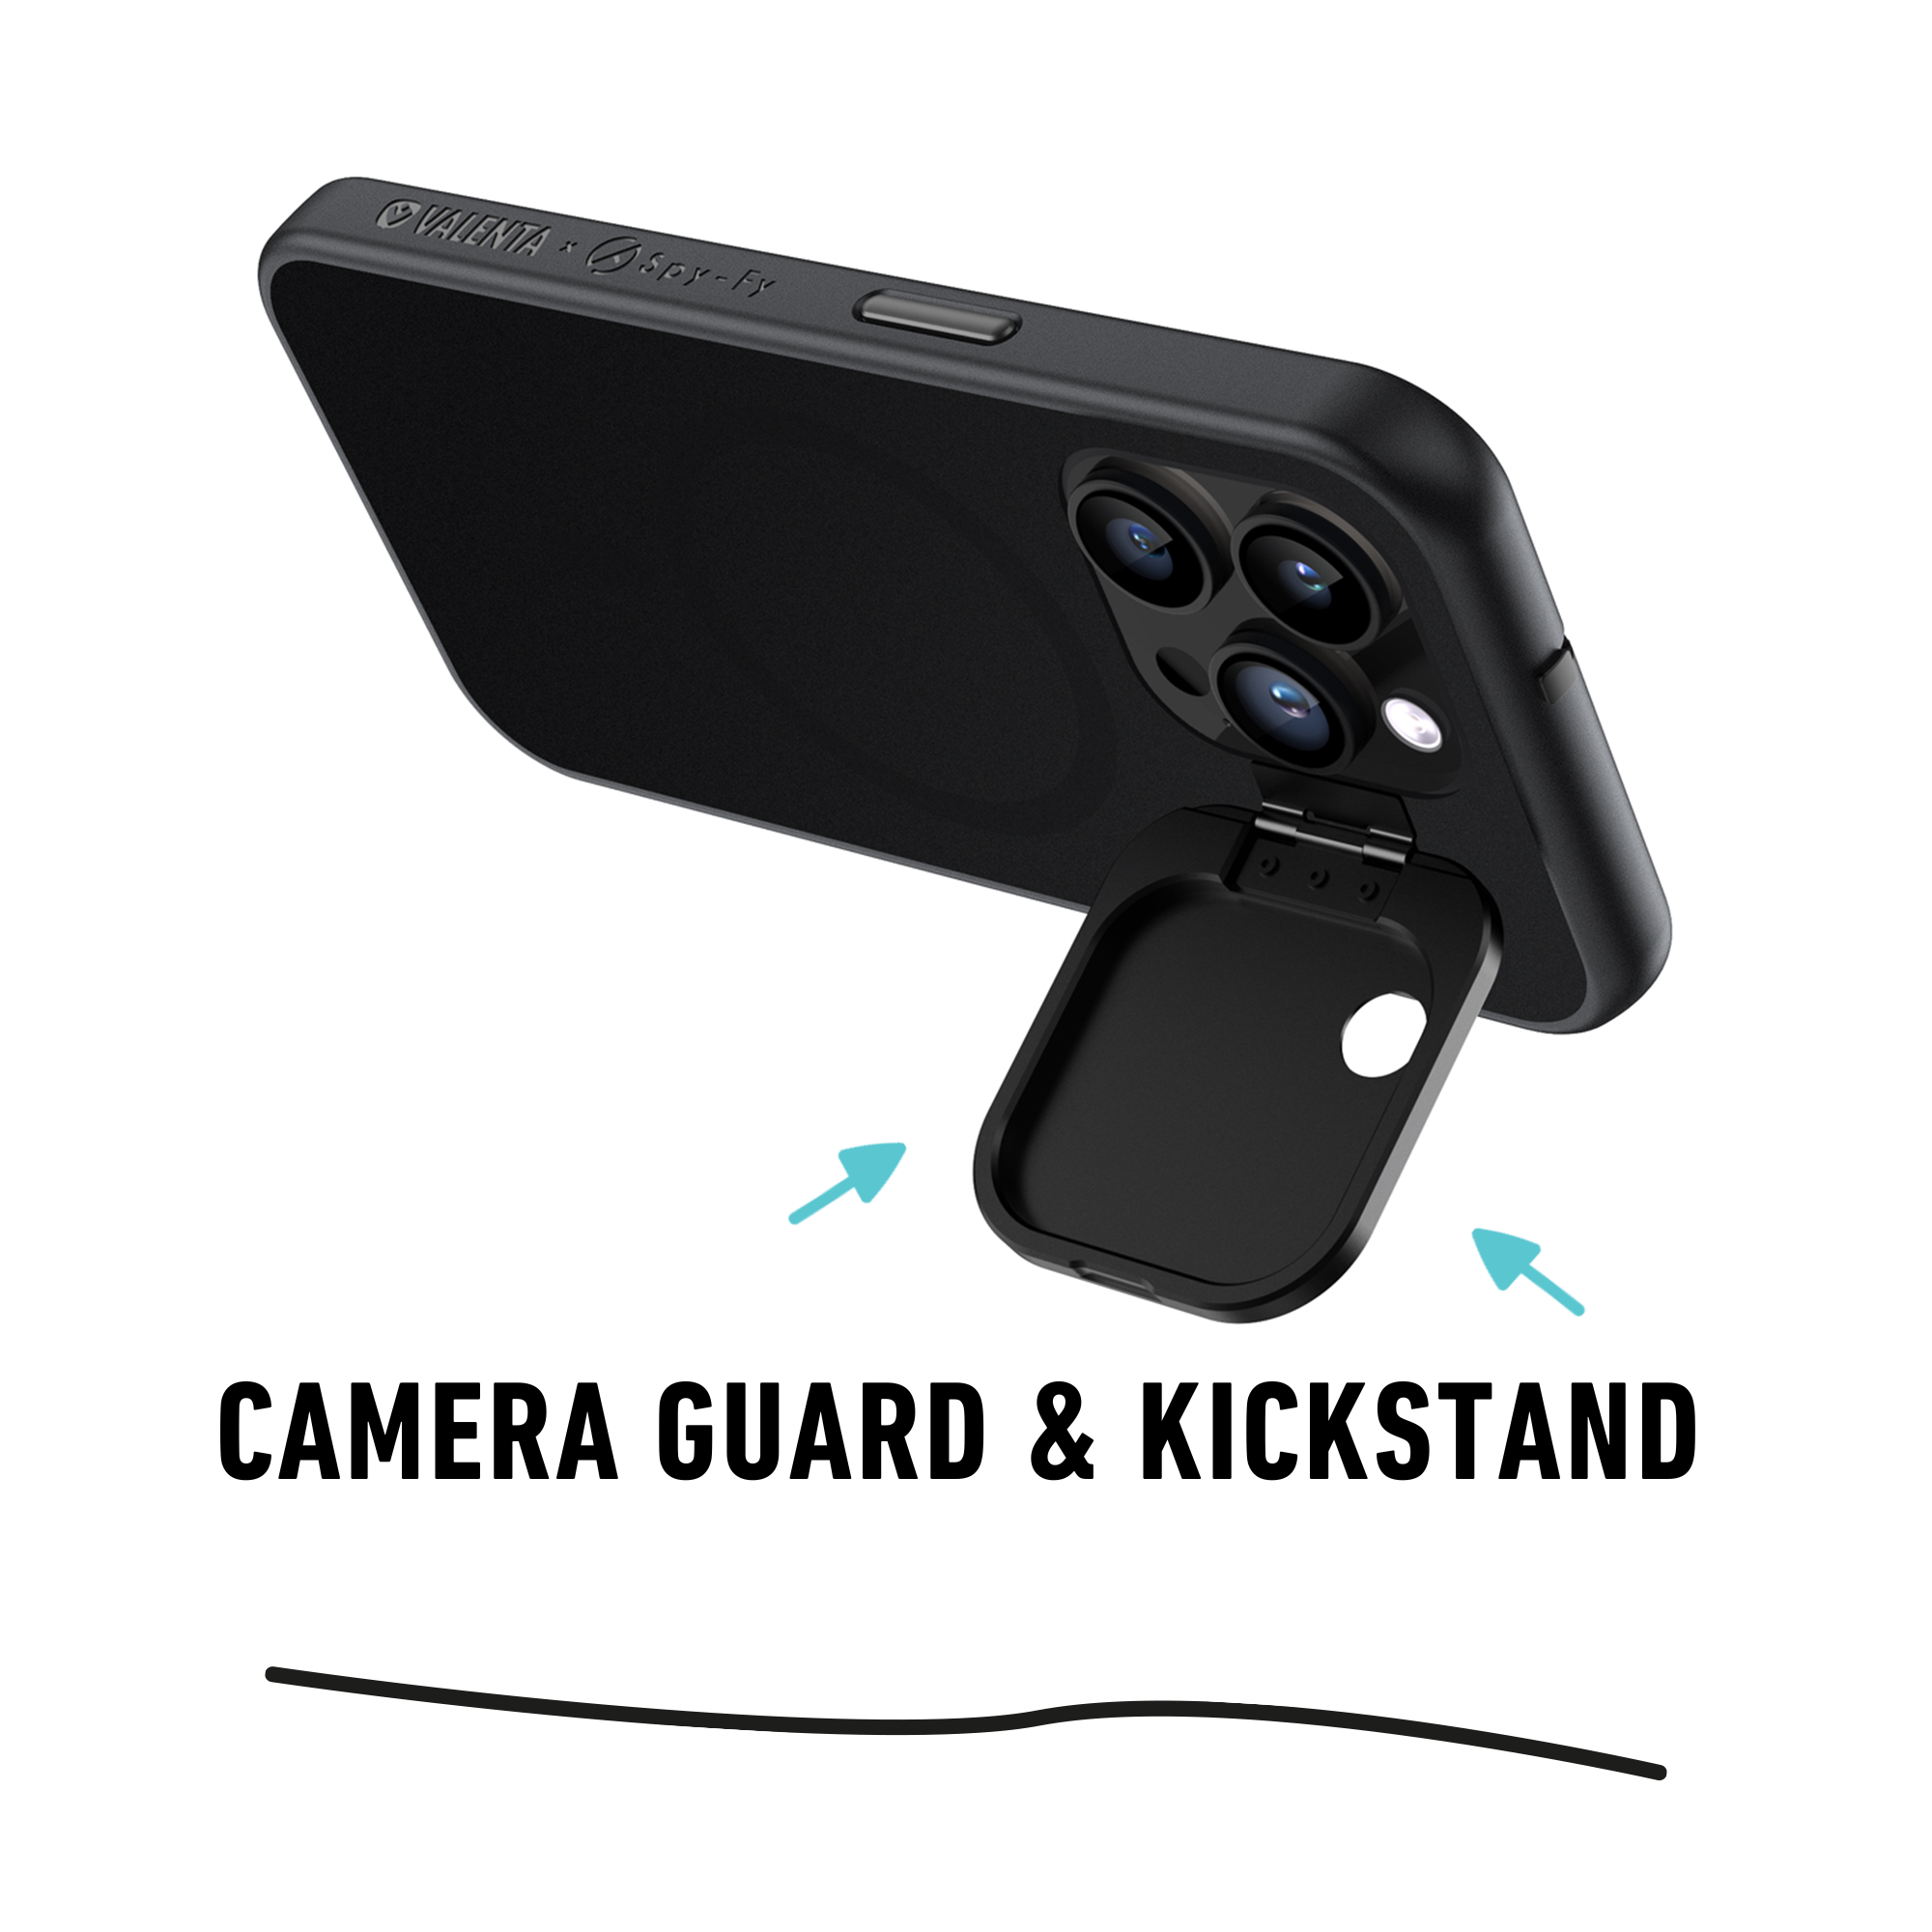
Eine Serverlücke lässt sich nicht mit einer Handyhülle beheben, und das behaupten wir auch nicht. Aber dieselbe Logik gilt am anderen Ende der Kette: Je weniger Ihre Geräte aufzeichnen, desto weniger kann durchsickern, ob über einen gehackten Dienst, eine kompromittierte App oder Software, die Sie über Ihr Telefon beobachtet. Eine physisch abgedeckte Kamera nimmt nichts auf, egal welcher Server oder welche App als Nächstes versagt. Das ist die Idee hinter den Privacy Cases mit integrierter Kameraabdeckung von Spy-Fy.
Die Kurzfassung
PHP2Shell ist ein Paar kritischer Lücken in der Sprache, die rund zwei Drittel des Webs antreibt, bewertet mit 9,2 von 10, mit einem Notfall-Fix für den 21. Oktober 2026 um 14:00 UTC. Viele Organisationen nahmen ihre Websites vorsorglich offline, was die verantwortungsvolle Entscheidung ist. Sie müssen nichts installieren, sollten aber einzigartige Passwörter verwenden, Ihren zweiten Faktor in eine App verlegen, jede Nachricht über ein „PHP-Update“ ignorieren und in den kommenden Wochen auf Hinweise zu Datenlecks achten. Schützen Sie, was Sie kontrollieren können, angefangen bei dem, was Ihre eigene Kamera sieht, mit den iPhone Privacy Cases mit Kameraschieber von Spy-Fy.